複数チームが連携するインシデントレスポンス実証(慶應義塾大学、日立) | ScanNetSecurity
2026.10.06(火)

複数チームが連携するインシデントレスポンス実証(慶應義塾大学、日立)

慶應義塾大学と日立は、サイバー攻撃に対して、SOCやCSIRTなどの複数のセキュリティ対応チームが連携し、迅速なインシデントレスポンスを行う「分散型セキュリティオペレーション」構想を策定、実証環境を構築したと発表した。

製品・サービス・業界動向 業界動向
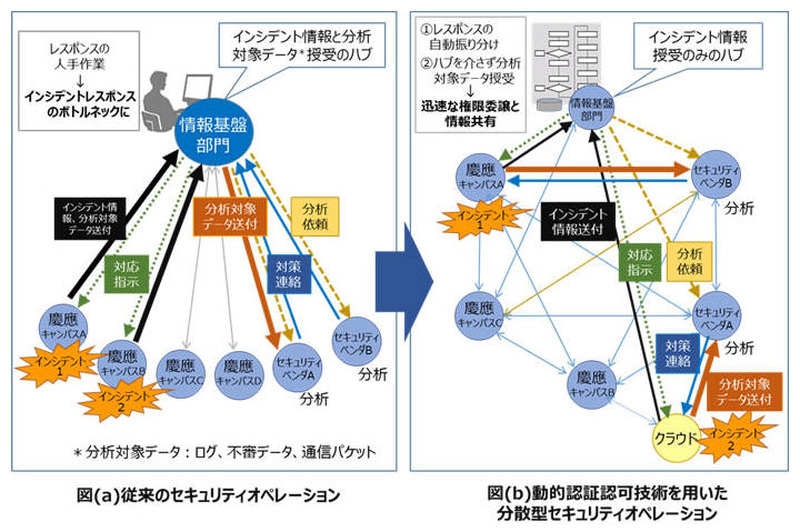
従来のセキュリティオペレーションと、分散型セキュリティオペレーションの比較
従来のセキュリティオペレーションと、分散型セキュリティオペレーションの比較 全 1 枚 拡大写真
慶應義塾大学と株式会社日立製作所(日立)は2月5日、高度化・大規模化するサイバー攻撃に対して、SOCやCSIRTなどの複数のセキュリティ対応チームが連携し、迅速なインシデントレスポンスを行う「分散型セキュリティオペレーション」構想を策定し、実証環境を構築したと発表した。従来、人が行っていた「セキュリティインシデントの検知から専門チームに分析を依頼し、分析データの共有を開始するまでの処理」を自動化し、1秒以内に完了できることを実証したという。

慶應義塾大学と日立は、サイバー攻撃に対するセキュリティ運用管理や個人情報の安全性に関する共同研究を2016年2月より開始している。今回開発したのは、クラウドプロバイダなどの各組織にあるセキュリティ対応チームが自律分散的にインシデントに対処し、必要に応じて連携する「分散型セキュリティオペレーション構想」の中核技術のひとつ「動的認証認可技術」。

同技術では、インシデントレスポンスに求められる機能を標準化して、それぞれのセキュリティ対応チームが持つ機能を互いにリアルタイムで確認できるようにした。これにより、分析依頼や分析データ共有などの処理をどの専門チームへ委託するかを機械的に振り分けること(認可)を可能にする。さらに、関与する組織が新たに判明する度に、認可からデータ送受信組織間の承認(認証)までの一連の処理を自動的に行うことで、迅速なセキュリティ対策を実現する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. LEAN BODY が利用する分析ツール「Metabase」の脆弱性を悪用した不正アクセス

    LEAN BODY が利用する分析ツール「Metabase」の脆弱性を悪用した不正アクセス

  5. あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

    あいの風とやま鉄道 観光列車の座席管理システムに不正アクセス

ランキングをもっと見る
PageTop