業務用PCからファイルサーバへアクセスし人事情報を不正閲覧(東松島市) | ScanNetSecurity
2026.10.01(木)

業務用PCからファイルサーバへアクセスし人事情報を不正閲覧(東松島市)

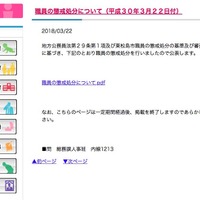
宮城県東松島市は3月22日、同市職員のコンピュータの不適正使用が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真
宮城県東松島市は3月22日、同市職員のコンピュータの不適正使用が判明したと発表した。

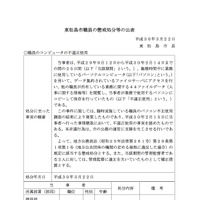
これは当該職員が、2017年9月12日から2018年2月14日までの期間のうち25日間、勤務時間中に業務用PCからデータ集約されているファイルサーバへアクセスを行い、他の職員が所有している人事に関する情報等の業務に関する44ファイルデータを閲覧し、業務用PCへコピーし保存していたというもので、随時実施している職員のパソコン不正使用調査の結果により発覚したという。

当該職員は、地方公務員法第29条第1項及び東松島市職員の懲戒処分の基準及び審査に関する規程に基づき、懲戒処分が行われたとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  2. Microsoft Malware Protection Engine における任意の特権ファイルの書き込みが可能となるファイル操作での検証不備(Scan Tech Report)

    Microsoft Malware Protection Engine における任意の特権ファイルの書き込みが可能となるファイル操作での検証不備(Scan Tech Report)

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop