WebサーバやCMSの脆弱性を悪用する、送信元を秘匿した攻撃が一時的に増加(ラック) | ScanNetSecurity
2026.10.04(日)

WebサーバやCMSの脆弱性を悪用する、送信元を秘匿した攻撃が一時的に増加(ラック)

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.19」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「JSOC INSIGHT vol.19」
「JSOC INSIGHT vol.19」 全 4 枚 拡大写真
株式会社ラックは4月11日、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.19」を公開した。本レポートは、JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本におけるセキュリティインシデントの発生傾向を分析したもの。

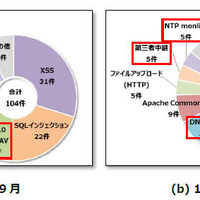
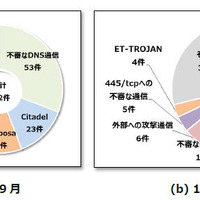
レポートによると、2017年10月から12月に発生した重要インシデント件数は、インターネットからの攻撃によるものが129件(前四半期は104件)、内部から発生したものが128件(同172件)であった。前者の増加は、Apache Struts 2 を悪用する重要インシデントが増加したため。一方で、IIS 6.0におけるWebDAVサービスの脆弱性対策が完了したとみられる。後者は減少しているが、10月以降にECサイトや金融機関などを騙ったウイルスメールが広く送信されたため、Ursnifの感染による重要インシデントの件数が急増しており、引き続き注意が必要としている。

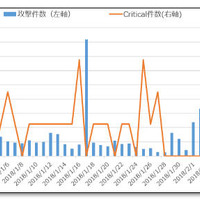
またレポートでは、注目のトピックとして「Oracle WebLogic Serverの任意コード実行の脆弱性」「送信元を秘匿した攻撃通信の増加」「マルウェア感染を誘導する不審メールの増加」を取り上げている。Oracle WebLogic Serverの脆弱性に対する攻撃は、12月22日に攻撃コードが公開されたことで、マイニングやバックドアを設置しようとする攻撃が増加している。また、Webサーバの設定不備やWordPressなどのCMSに関連する脆弱性を悪用する攻撃が一時的に急増したが、これらの攻撃通信は送信元を秘匿していた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

    払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

ランキングをもっと見る
PageTop