超絶うっかり注意:GDPR 対応完了メールを BCC のつもりで CC 送信し情報漏えい、海外で炎上事案大量発生 | ScanNetSecurity
2026.11.19(木)

超絶うっかり注意:GDPR 対応完了メールを BCC のつもりで CC 送信し情報漏えい、海外で炎上事案大量発生

GDPRが先週末施行され、混乱が生じる中、最も基本的な技術でつまずき、他の人の送信先を隠さずユーザにメールを送信してしまった企業があるようだ。

国際 TheRegister
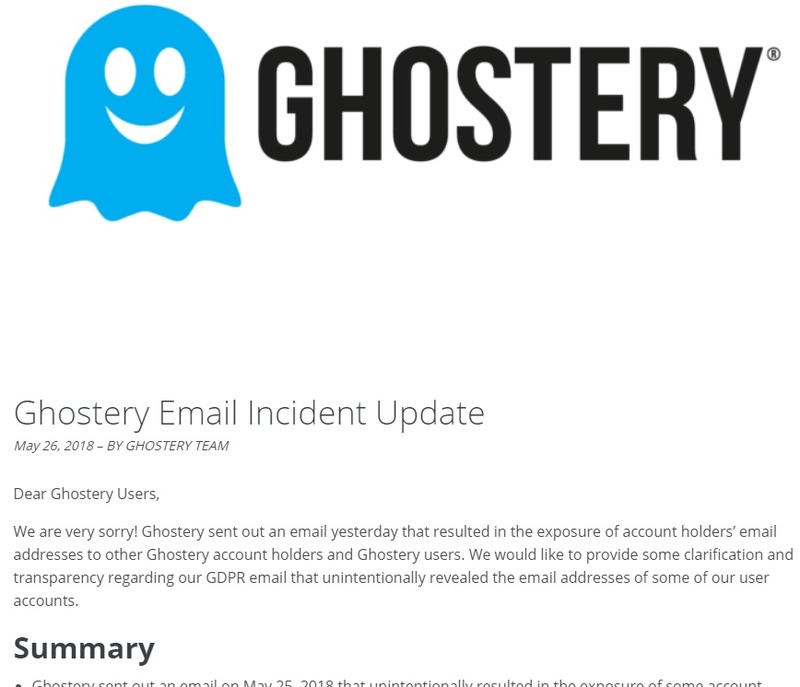
Ghostery はインシデント発生翌日に事態を報告(THE GHOSTERY BLOG より)
Ghostery はインシデント発生翌日に事態を報告(THE GHOSTERY BLOG より) 全 1 枚 拡大写真
新しいEU一般データ保護規則(GDPR)が先週末(編集部註:2018年5月25日)施行され、混乱が生じる中、最も基本的な技術でつまずき、他の人の送信先を隠さずユーザにメールを送信してしまった企業があるようだ。

皮肉な結果を招いた代表企業である広告ブロッカ Ghostery は、「To(宛先)」の欄に 500 名以上のアドレスを入力し、「すでに一般データ保護規則への対応を済ませ、データを保護するための厳重な措置を取った」ことを通知するメールを送信した。「Ghostery ではユーザのプライバシに関して最高レベルの厳しい基準を設定しています」と一斉配信メールには書かれていた。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop