2018年度の共同研究は、仮想IoTハニーポットを活用(横浜国立大学、BBSS) | ScanNetSecurity
2026.11.11(水)

2018年度の共同研究は、仮想IoTハニーポットを活用(横浜国立大学、BBSS)

横浜国立大学とBBSSは、急増するIoTサイバーセキュリティ脅威の一般消費者への影響を調査し拡大を防ぐため、7月から2018年度の共同研究「横浜国立大学・BBSS IoTサイバーセキュリティ 共同研究プロジェクト」を開始した。

製品・サービス・業界動向 業界動向
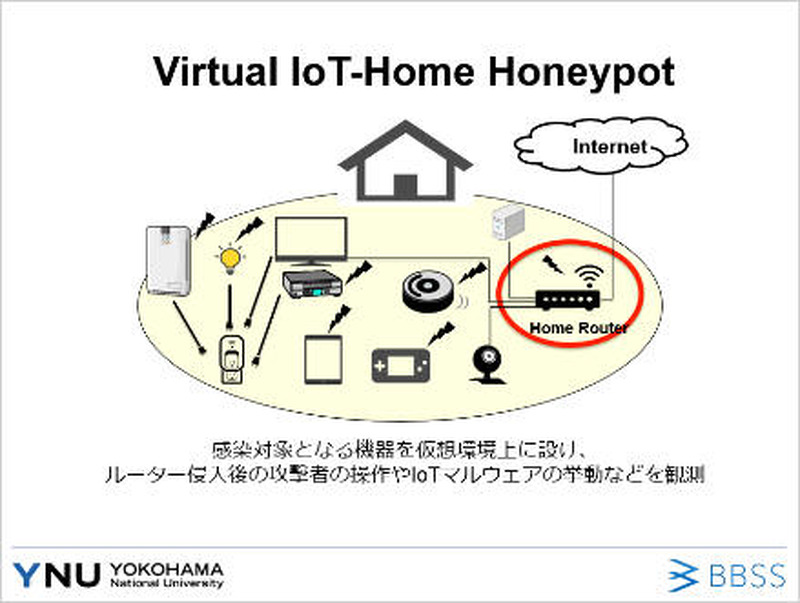
「バーチャルIoTホームハニーポット」
「バーチャルIoTホームハニーポット」 全 2 枚 拡大写真
横浜国立大学とBBソフトサービス株式会社(BBSS)は7月5日、急増するIoTサイバーセキュリティ脅威の一般消費者への影響を調査し拡大を防ぐため、7月から2018年度の共同研究「横浜国立大学・BBSS IoTサイバーセキュリティ 共同研究プロジェクト」を開始したと発表した。両者は2017年6月からIoTサイバーセキュリティの共同研究に取り組んでおり、2017年度の研究で得られた知見を活用し、IoT機器を対象としたサイバー攻撃が、一般家庭やSOHOのネットワーク環境に与える影響について、2018年度も引き続き研究を行う。

2018年度は、仮想化技術によって一般家庭やSOHOのネットワーク環境をシミュレートする「バーチャルIoTホームハニーポット」を複数設け、観測規模の拡大とサイバー攻撃者の観測・分析を行う計画。また、障害が顕在化しているマルウエアの活動に着目し、攻撃手法や感染ルートなどの仕組みの解明にも取り組む。同時に、実際の一般家庭のネットワーク環境の調査も行い、研究期間の終了後に成果を発表するが、緊急を要する脅威を観測した際には、随時情報発信を行うという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop