明治大学は7月26日、同学への不正アクセスによる迷惑メールの送信と個人情報の漏えいが判明したと発表した。
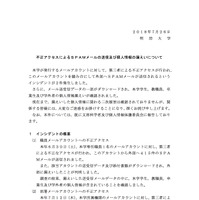
これは同学が発行するメールアカウントへ第三者から不正アクセスがあり、このメールアカウントを踏み台にして外部へ迷惑メールが送信されるというインシデントが2件発生したというもの。
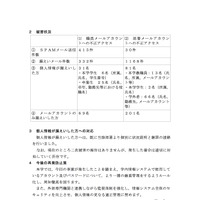
1件目は6月30日に、同学専任職員1名のメールアカウントへ第三者からの不正アクセスがあり、このアカウントから外部へ415件の迷惑メールが送信され、更に該当アカウントの送受信データと添付書類がダウンロードされ外部に漏えいしたというもの。
調査の結果,漏えいした送受信メール件数は332件で、学生6名、卒業生25名の個人情報と69名分のメールアカウント情報が流出したとのこと。
2件目は7月12日に、同学所属機関のメールアカウントへ第三者からの不正なアクセスがあり、このアカウントから外部へ30件の迷惑メールが送信され、更に該当アカウントの送受信データと添付書類がダウンロードされ外部に漏えいしたというもの。
調査の結果,漏えいした送受信メール件数は1,168件で、教職員13名、学生2名、学外者66名の個人情報と201名分のメールアカウント情報が流出したとのこと。
現在のところ、流出した個人情報の二次被害は確認されていない。
同学では外部専門機関と連携し監視体制を強化し情報システム全体のセキュリティ向上を図り、個人情報の更なる適正管理に努めるとのこと。
これは同学が発行するメールアカウントへ第三者から不正アクセスがあり、このメールアカウントを踏み台にして外部へ迷惑メールが送信されるというインシデントが2件発生したというもの。
1件目は6月30日に、同学専任職員1名のメールアカウントへ第三者からの不正アクセスがあり、このアカウントから外部へ415件の迷惑メールが送信され、更に該当アカウントの送受信データと添付書類がダウンロードされ外部に漏えいしたというもの。
調査の結果,漏えいした送受信メール件数は332件で、学生6名、卒業生25名の個人情報と69名分のメールアカウント情報が流出したとのこと。
2件目は7月12日に、同学所属機関のメールアカウントへ第三者からの不正なアクセスがあり、このアカウントから外部へ30件の迷惑メールが送信され、更に該当アカウントの送受信データと添付書類がダウンロードされ外部に漏えいしたというもの。
調査の結果,漏えいした送受信メール件数は1,168件で、教職員13名、学生2名、学外者66名の個人情報と201名分のメールアカウント情報が流出したとのこと。
現在のところ、流出した個人情報の二次被害は確認されていない。
同学では外部専門機関と連携し監視体制を強化し情報システム全体のセキュリティ向上を図り、個人情報の更なる適正管理に努めるとのこと。