アンケート回答で1万円、Amazon騙るフィッシングメール(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

アンケート回答で1万円、Amazon騙るフィッシングメール(フィッシング対策協議会)

フィッシング対策協議会は、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
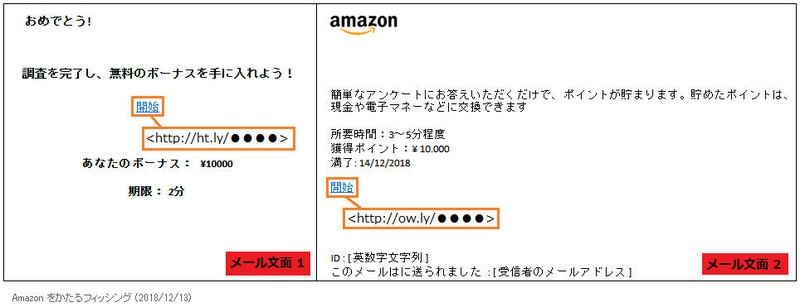
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は12月13日、Amazonを騙るフィッシングメールが出回っているとして、注意喚起を発表した。確認されているメールの件名は「あなたは選ばれました!」および「顧客満足度調査」で、アンケートに答えることで1万円あるいはポイントがもらえるとして、「開始」をクリックさせようとする。

確認されているフィッシングサイトのURLは次の通り。

メール内の URL
http://ht.ly/●●●●
http://ow.ly/●●●●

転送先の URL
https://saison-card-international-auth-ssl.●●●●.biz/
https://jp-mfu-amazon-customer-survey.●●●●.info/
https://amazon-customer-survey-jp-mfu.●●●●.info/

12月13日12時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてクレジットカード情報(カード番号、有効期限、セキュリティコード等)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  4. 日本政府が富士通に索敵殲滅型サイバー兵器の製作を依頼(The Register)

    日本政府が富士通に索敵殲滅型サイバー兵器の製作を依頼(The Register)

  5. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

ランキングをもっと見る
PageTop