便利アプリ装うモバイル向けトロイの木馬、Google Playで複数発見(Dr.WEB) | ScanNetSecurity
2026.11.07(土)

便利アプリ装うモバイル向けトロイの木馬、Google Playで複数発見(Dr.WEB)

Dr.WEBは、「2019年1月のモバイルマルウェアレビュー」を発表した。主な傾向として、「Google Play上で悪意のあるプログラムを検出」Androidを標的とするスパイウェア型トロイの木馬を検出」の2点を挙げている。

脆弱性と脅威 脅威動向
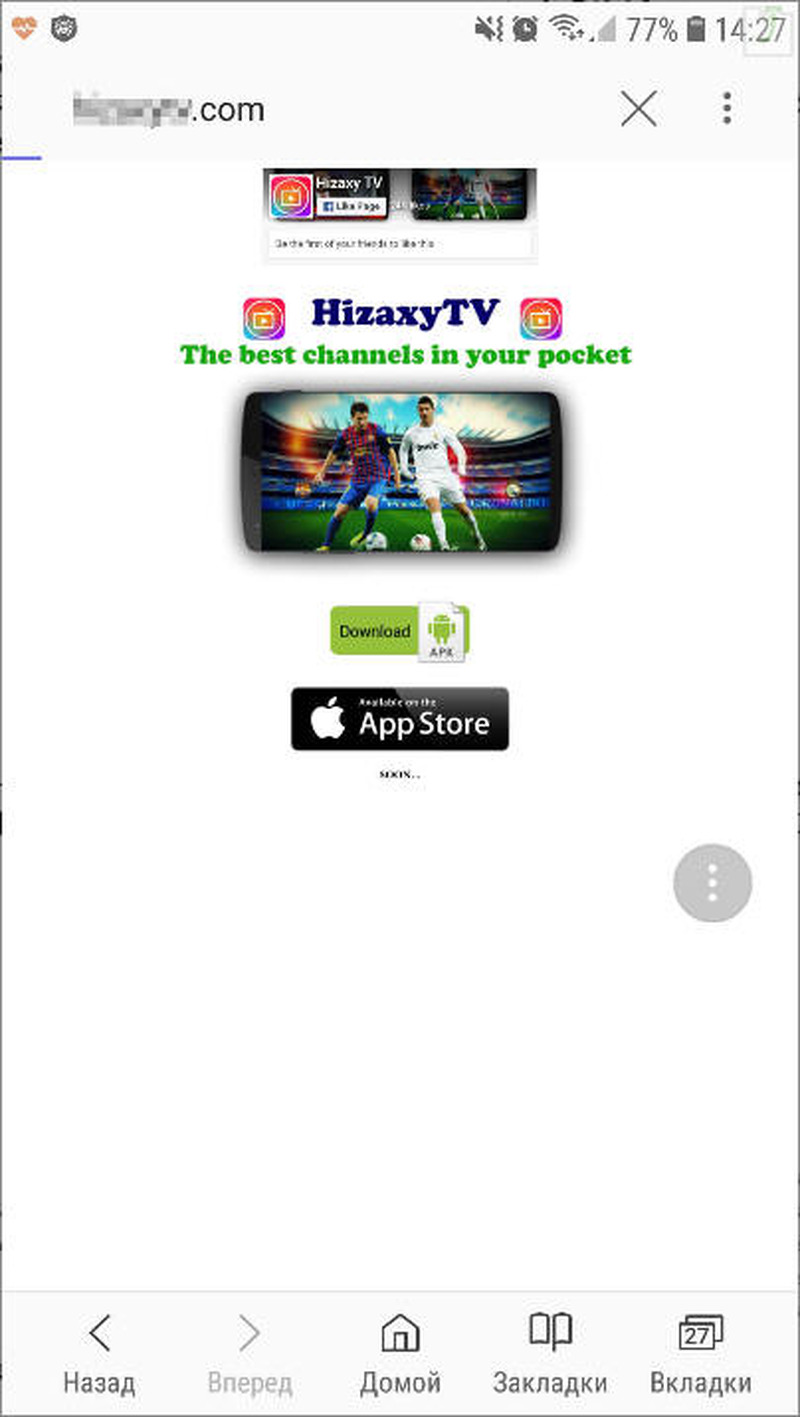
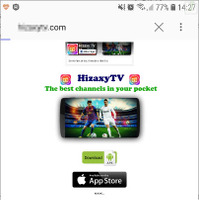
拡散されていた悪質なWebサイト
拡散されていた悪質なWebサイト 全 3 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は2月4日、「2019年1月のモバイルマルウェアレビュー」を発表した。主な傾向として、「Google Play上で悪意のあるプログラムを検出」Androidを標的とするスパイウェア型トロイの木馬を検出」の2点を挙げている。

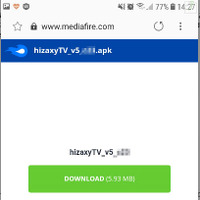
1月上旬には、スパイウェア「Android.Spy.525.origin」が新たに確認された。このスパイウェアは便利なアプリケーションを装っているが、C&Cサーバからの指示によって位置情報を追跡し、テキストメッセージの履歴や電話帳のデータ、保存されたファイルなどを盗む。Google Playから拡散されていたほか、訪問者をポピュラーなファイル共有リソース「MediaFire」にリダイレクトする悪質なWebサイトからも拡散されていた。

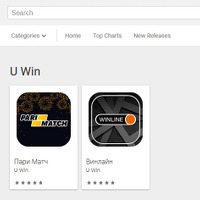
1月下旬には、「Android.Click.651」「Android.Click.664」「Android.Click.665」「Android.Click.670」を含む、Android.Clickファミリーに属する新たなクリッカー型トロイの木馬を発見している。これらのトロイの木馬はブックメーカーの公式アプリケーションを装って拡散され、C&Cサーバからの指示により任意のWebサイトをロードすることが可能なため、深刻な脅威となっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop