メールサーバセキュリティ診断の結果、61%が「要改善」(デージーネット) | ScanNetSecurity
2026.09.18(金)

メールサーバセキュリティ診断の結果、61%が「要改善」(デージーネット)

デージーネットは、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
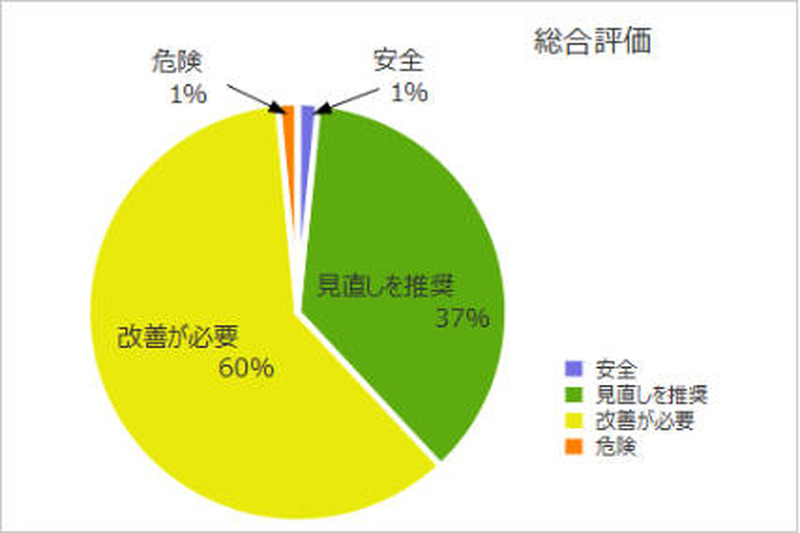
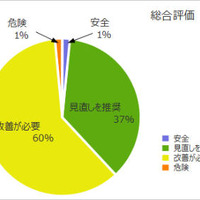
総合評価
総合評価 全 4 枚 拡大写真
株式会社デージーネットは2月7日、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。これは同社のメールサーバセキュリティ診断(MSchecker)の統計結果(2017年1月~2018年12月に実施)をもとにまとめたもの。MScheckerでセキュリティ診断を受けたドメインのうち、総合評価で改善が必要と判定されたのは危険判定も含め61%を占めた。

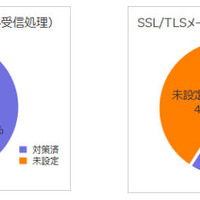
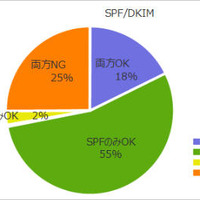
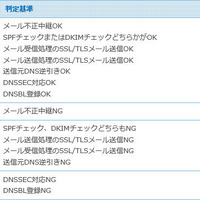
暗号化した通信で、メールを送受信できるかどうかの確認(SSL/TLSメール送受信)では、送信側で41%、受信側で42%が未設定であった。送信元ドメイン認証では、SPFとDKIMのどちらも設定されていることが安全と判定するための条件のひとつとしているが、25%がどちらも設定されていなかった。

メールセキュリティにおける対策の優先度では、メール不正中継、DNSBL登録といった「必ず行わなければならない対策」は、いずれも未設定は2%と対策が行き届いていた。しかし、「現在行われているべき対策」であるメール通信の暗号化では40%以上、送信元ドメイン認証では25%、送信元DNS逆引きでは7%が未設定であった。「今後求められる対策」であるDNSSEC対応では、98%が未設定となっている。同社では、「日本企業のメールセキュリティ対策が非常に遅れている」と結論づけ、特に「SSL/TLSメール送受信」は至急行うべきとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop