「Drupal」にリモートコード実行の脆弱性、アップデートを呼びかけ(ラック) | ScanNetSecurity
2026.11.13(金)

「Drupal」にリモートコード実行の脆弱性、アップデートを呼びかけ(ラック)

ラックは、「CMSのDrupal、RCEで危険度の高い脆弱性(CVE-2019-6340)。至急、最新版への更新を」と題する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
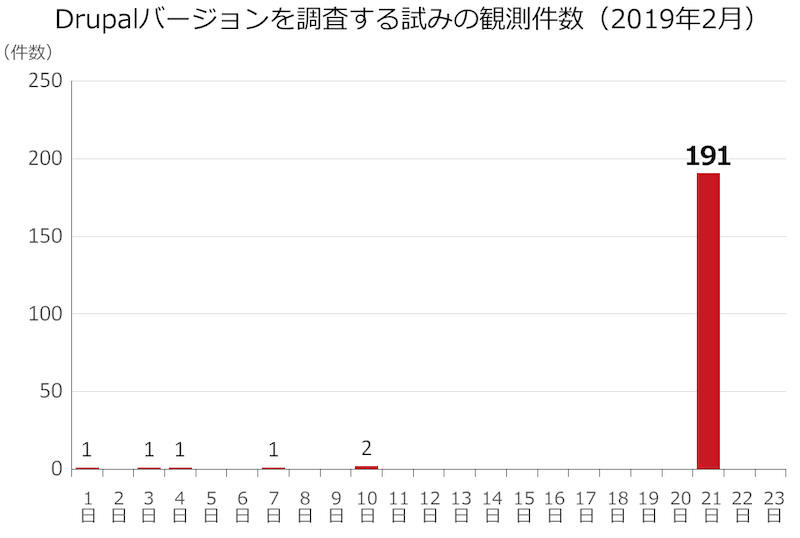
2月に観測した、Drupal のバージョンを調査する試みの件数
2月に観測した、Drupal のバージョンを調査する試みの件数 全 1 枚 拡大写真
株式会社ラックは2月25日、「CMSのDrupal、RCEで危険度の高い脆弱性(CVE-2019-6340)。至急、最新版への更新を」と題する注意喚起を発表した。これは、Drupalに、危険度の高い脆弱性(SA-CORE-2019-003:CVE-2019-6340)が公開されたことを受けたもの。

同社のJSOCで同脆弱性を検証したところ、リモートからのOSコマンドの実行が可能であることを確認したという。脆弱性が悪用されると、Drupalが動作するサーバにおいて、任意のコードが実行(RCE)され、データの改ざんや流出などの被害が発生する恐れがある。また、すでに攻撃コードが公開されており、今後この脆弱性を悪用した攻撃が増加する可能性もある。

脆弱性の影響を受ける可能性のあるバージョンは、「Drupal 8.6.10 未満の Drupal 8.6.x」および「Drupal 8.5.11 未満の Drupal 8.5.x」。実際に、JSOCが設置しているスレットインテリジェンス基盤において、脆弱性情報の公開直後にDrupalのバージョンを調査する試みを多数観測している。同社では、Drupalを使用している場合は脆弱なバージョンのものでないかを至急確認し、最新のバージョンにアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

    オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

ランキングをもっと見る
PageTop