複数組織間で協力しダークネットを相関分析、攻撃予兆の検知を実証(慶應義塾大学、中部電力、日立) | ScanNetSecurity
2026.11.05(木)

複数組織間で協力しダークネットを相関分析、攻撃予兆の検知を実証(慶應義塾大学、中部電力、日立)

慶應義塾大学、中部電力、日立は、巧妙化するサイバー攻撃に対し、各組織が観測した不審な通信のうち、ダークネット通信を分析することで、サイバー攻撃の予兆検知ができることを実証したと発表した。

製品・サービス・業界動向 業界動向
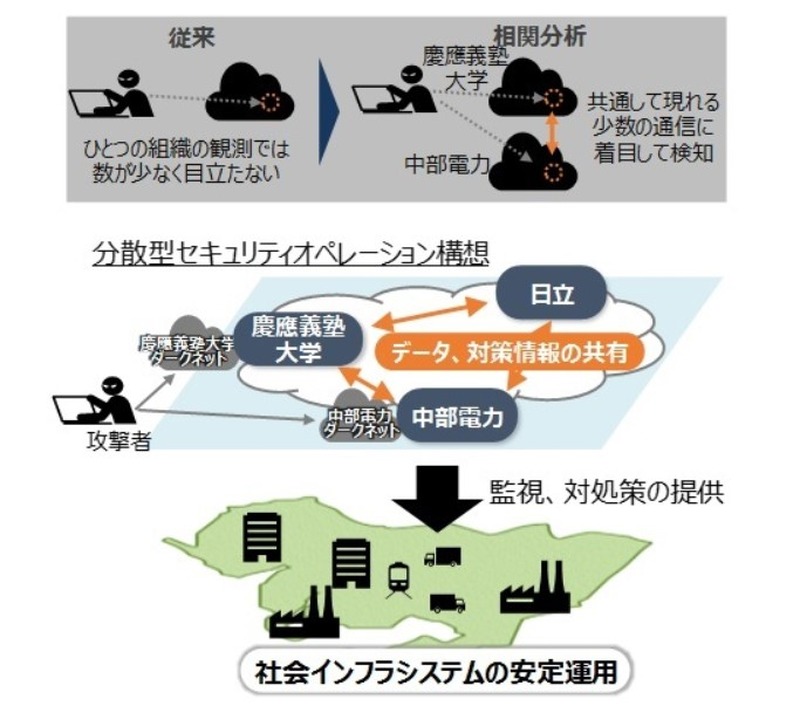
ダークネット通信分析によるサイバー攻撃の予兆検知
ダークネット通信分析によるサイバー攻撃の予兆検知 全 1 枚 拡大写真
慶應義塾大学、中部電力株式会社、株式会社日立製作所(日立)は6月18日、巧妙化するサイバー攻撃に対し、各組織が観測した不審な通信のうち、ダークネット通信を分析することで、これまでは検知が困難であったサイバー攻撃の予兆検知ができることを実証したと発表した。この予兆検知により、サイバー攻撃による被害の未然防止に貢献するとしている。

慶應義塾大学と日立は、複数組織に共通して現れるダークネット通信に着目し、個別の組織の観測では目立たなかったサイバー攻撃の予兆を検知する技術を共同で研究してきた。今回、この相関分析技術を用いて、慶應義塾大学と中部電力で観測した1日あたり2,000万件のダークネット通信を分析、このうち極めて少数の通信でもサイバー攻撃の予兆を検知することができ、適切に対処することができたという。

なお、今回の実証は、2017年4月から慶應義塾大学、中部電力、日立が取り組んできた共同研究および「分散型セキュリティオペレーション」構想の成果。3者は今後も、攻撃の予兆を広範囲に検知し、攻撃内容についてもより詳細に分析できるよう技術開発を進め、サイバーセキュリティ確保と社会インフラシステムの安定運用の確保に資するセキュリティオペレーションの実現に貢献していく考え。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  4. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop