のべ147件がログイン可、感染IoT機器約150件 -- NOTICE取組状況(総務省、NICT、ICT-ISAC) | ScanNetSecurity
2026.11.19(木)

のべ147件がログイン可、感染IoT機器約150件 -- NOTICE取組状況(総務省、NICT、ICT-ISAC)

総務省、NICT、ICT-ISACは、「NOTICE」ならびにNICTのNICTERプロジェクトによりマルウェアに感染していることが検知された機器の利用者への注意喚起を行う取り組みの実施状況について発表した。

製品・サービス・業界動向 業界動向
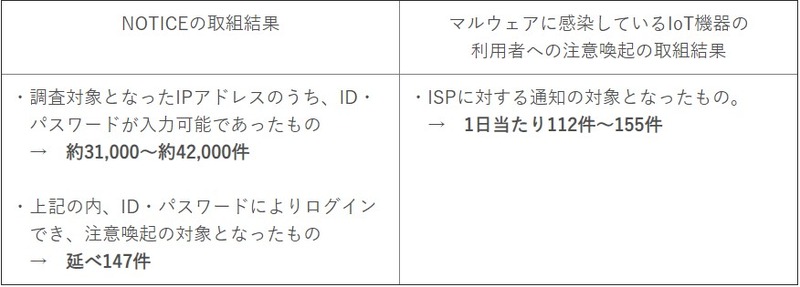
取組結果
取組結果 全 1 枚 拡大写真
総務省、国立研究開発法人情報通信研究機構(NICT)、一般社団法人ICT-ISACは6月28日、インターネットプロバイダと連携し、脆弱なID・パスワード設定等のためサイバー攻撃に悪用されるおそれのあるIoT機器の調査および当該機器の利用者への注意喚起を行う取り組み「NOTICE」ならびにNICTのNICTERプロジェクトによりマルウェアに感染していることが検知された機器の利用者への注意喚起を行う取り組みの実施状況について発表した。

今回の取り組みでは、インターネットプロバイダ33社が参加し、約9,000万のIPアドレスを調査した。NOTICEでの取り組み結果は、ID・パスワードが入力可能であったものは約31,000~約42,000件、このうちID・パスワードによりログインでき、注意喚起の対象となったものは延べ147件であった。また、マルウェアに感染しているIoT機器の利用者への注意喚起の取り組み結果では、ISPに対する通知の対象となったものは1回当たり112件~155件であった。

総務省、NICTおよびICT-ISACでは、より多くのインターネットプロバイダと連携しながらこの取り組みを継続し、引き続きIoT機器のセキュリティ対策の向上やIoT機器を悪用したマルウェアの活動状況の把握などに取り組んでいくとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop