イオンドットコム株式会社は7月11日、同社の各種サービスを利用するための「イオンスクエアメンバー」のログイン機能に対し第三者からの不正ログインが発生したと発表した。
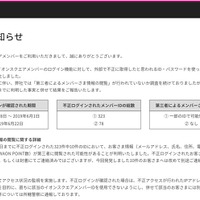
これは2019年5月28日から6月1日と6月22日に外部で不正に取得したと推測されるID・パスワードを使用したパスワードリスト型攻撃が行われ、それぞれ323件、78件の不正ログインが確認されたというもの。
同社での調査の結果によると、6月1日までに不正ログインされた323件中10件のIDについて、顧客情報(メールアドレス、氏名、住所、電話番号、生年月日、性別、保有WAON POINT数)が第三者に閲覧された可能性が判明したとのこと。
同社では不正ログインが確認された顧客に対して、既にメールと電話、または封書にて連絡済みだが、今回発覚した10件の顧客へは改めて別途連絡を行う予定。なお同社では、本件について所轄警察に通報済みとのこと。
同社では今後も継続してアクセス状況の監視を実施し、不正ログインが確認された場合には、アクセスが行われたIPアドレスの遮断処理と該当のイオンスクエアメンバーIDを使用できないように対処し、該当の顧客には別途連絡を行う。
同社では不正ログイン防止のために、他のサービスで利用しているパスワードを使用しないこと、定期的なパスワードの変更、第三者が容易に推測できるパスワードを使用しないことを顧客に呼びかけている。
これは2019年5月28日から6月1日と6月22日に外部で不正に取得したと推測されるID・パスワードを使用したパスワードリスト型攻撃が行われ、それぞれ323件、78件の不正ログインが確認されたというもの。
同社での調査の結果によると、6月1日までに不正ログインされた323件中10件のIDについて、顧客情報(メールアドレス、氏名、住所、電話番号、生年月日、性別、保有WAON POINT数)が第三者に閲覧された可能性が判明したとのこと。
同社では不正ログインが確認された顧客に対して、既にメールと電話、または封書にて連絡済みだが、今回発覚した10件の顧客へは改めて別途連絡を行う予定。なお同社では、本件について所轄警察に通報済みとのこと。
同社では今後も継続してアクセス状況の監視を実施し、不正ログインが確認された場合には、アクセスが行われたIPアドレスの遮断処理と該当のイオンスクエアメンバーIDを使用できないように対処し、該当の顧客には別途連絡を行う。
同社では不正ログイン防止のために、他のサービスで利用しているパスワードを使用しないこと、定期的なパスワードの変更、第三者が容易に推測できるパスワードを使用しないことを顧客に呼びかけている。