経営トップダウンで先手を打つ海外、事故が起こってから後手後手の日本:企業セキュリティ実態調査(NRIセキュア) | ScanNetSecurity
2026.11.12(木)

経営トップダウンで先手を打つ海外、事故が起こってから後手後手の日本:企業セキュリティ実態調査(NRIセキュア)

NRIセキュアは、「企業における情報セキュリティ実態調査2019」の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
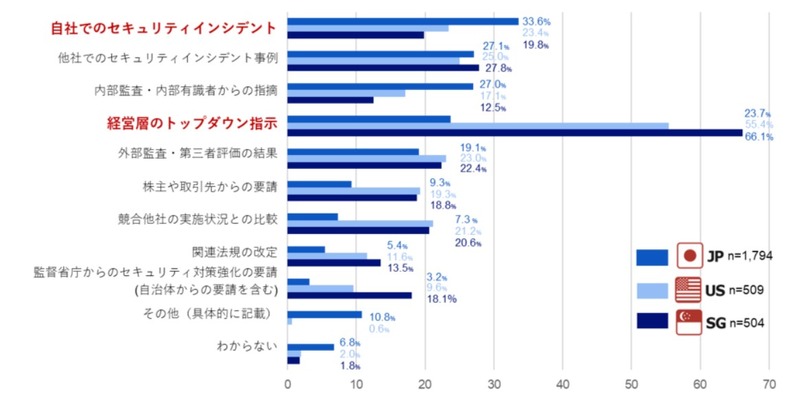
過去1年間で実施したセキュリティ対策のきっかけ
過去1年間で実施したセキュリティ対策のきっかけ 全 2 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は7月18日、「企業における情報セキュリティ実態調査2019」の結果を発表した。この調査は同社が2002年度から毎年実施しているもので、今回で17回目となる。調査は2018年12月から2019年2月、日本、アメリカ、シンガポールの3カ国の企業を対象に実施したもの。2,807社(日本は1,794社)から回答を得ている。

調査結果によると、過去1年間で実施したセキュリティ対策のきっかけは、「経営層のトップダウン指示」が米国(66.1%)、シンガポール(55.4%)で群を抜いて多かったのに対し、日本は23.7%にとどまった。日本で多かった回答は、「自社でのセキュリティインシデント」(33.6%)、「他社でのセキュリティインシデント事例」(27.1%)、「内部監査・内部有識者からの指摘」(27.0%)であった。レポートでは、日本は対応が後手に回るケースが多いとしている。

また、過去1年間で発生したセキュリティ事件・事故では、米国、シンガポールが1位に「DoS攻撃・DDoS攻撃」、2位に「Webアプリケーションの脆弱性を突いた攻撃」であったのに対し、日本は1位が「電子メール、FAX、郵便物などの誤送信・誤配信」、2位が「情報機器・外部記憶媒体の紛失・置き忘れ・棄損」であった。これらは米国では9位と10位、シンガポールでは後者が8位となっている。この背景には、米国とシンガポールがクラウドサービスの活用やDXへの取り組みが進んでいることがあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop