スポーツ用品やレジャー用品の開発、販売を行う株式会社アルペンは8月7日、同社が運営する顧客管理システムにて第三者による不正ログインの発生を確認したと発表した。
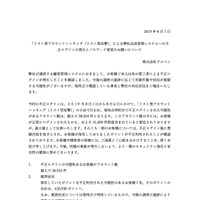
これは8月1日から8月6日にかけて、「パスワードリスト型攻撃」の手法で行われ、そのうち一部顧客については不正ログイン後の登録内容改ざんや、ポイントの不正利用を確認したというもの。同社では顧客管理システムへのアクセス件数が異常に増加したことを受け、調査を行ったところ、8月1日から6日にかけて不正ログインの可能性を確認、現在は通信元を特定してアクセスを遮断し、その他のアクセスについても監視を強化している。
不正ログインの可能性があるアカウント数は最大で38,954件で、閲覧された可能性があるのは、氏名(姓名、フリガナ)、住所(郵便番号、都道府県、市区郡町村、番地、建物名、部屋番号)、電話番号、性別、生年月日、メールアドレスに加え、アルペングループオンラインストアにクレジットカード情報を登録した顧客については、カード情報の一部(有効期限、カード番号の一部)。保有していたポイントが不正利用された可能性のある顧客は7名でポイントの合計は430,930ポイント。なお、顧客が正常にログインしたものも、およそ31,000件程度含まれると想定されるが最大値として公表している。
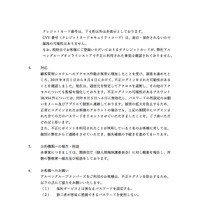
同社では、不正ログインの可能性があるアカウント38,954件については8月5日~6日に無効化し、対象の顧客にパスワードの再設定をメール及びアプリで個別に連絡している。また不正にポイントを利用された7名の顧客に対しては、同社から個別に連絡し、損失補填の手続きを進めている。
同社では既に、個人情報保護委員会に概要の報告と所轄警察署へ報告及び相談を行っている。
同社では、不正ログインを防止するために、他社サービスと異なるパスワードの設定と、第三者が容易に推測できるパスワードを使用しないよう顧客に呼びかけている。
同社では今後、より一層のセキュリティ強化と安全性の確保に努めるとのこと。
これは8月1日から8月6日にかけて、「パスワードリスト型攻撃」の手法で行われ、そのうち一部顧客については不正ログイン後の登録内容改ざんや、ポイントの不正利用を確認したというもの。同社では顧客管理システムへのアクセス件数が異常に増加したことを受け、調査を行ったところ、8月1日から6日にかけて不正ログインの可能性を確認、現在は通信元を特定してアクセスを遮断し、その他のアクセスについても監視を強化している。
不正ログインの可能性があるアカウント数は最大で38,954件で、閲覧された可能性があるのは、氏名(姓名、フリガナ)、住所(郵便番号、都道府県、市区郡町村、番地、建物名、部屋番号)、電話番号、性別、生年月日、メールアドレスに加え、アルペングループオンラインストアにクレジットカード情報を登録した顧客については、カード情報の一部(有効期限、カード番号の一部)。保有していたポイントが不正利用された可能性のある顧客は7名でポイントの合計は430,930ポイント。なお、顧客が正常にログインしたものも、およそ31,000件程度含まれると想定されるが最大値として公表している。
同社では、不正ログインの可能性があるアカウント38,954件については8月5日~6日に無効化し、対象の顧客にパスワードの再設定をメール及びアプリで個別に連絡している。また不正にポイントを利用された7名の顧客に対しては、同社から個別に連絡し、損失補填の手続きを進めている。
同社では既に、個人情報保護委員会に概要の報告と所轄警察署へ報告及び相談を行っている。
同社では、不正ログインを防止するために、他社サービスと異なるパスワードの設定と、第三者が容易に推測できるパスワードを使用しないよう顧客に呼びかけている。
同社では今後、より一層のセキュリティ強化と安全性の確保に努めるとのこと。