
「セキュリティ要素が低い」とアカウント審査に誘導するAmazon偽メール(フィッシング対策協議会)
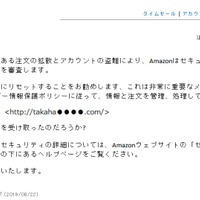
フィッシング対策協議会は8月22日、Amazonを騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
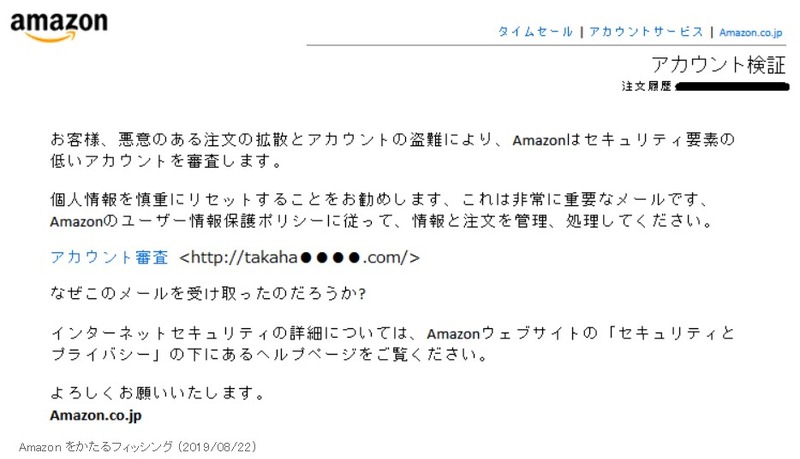
確認されたリンク先URLは次の通り。
メール内の URL
http://takaha●●●●.com/
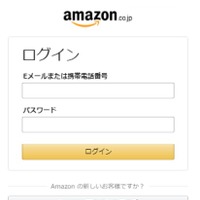
転送先の URL
http://help-support-management-support-●●●●.com/
同協議会によると、8月22日16時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼しているという。また、類似のフィッシングサイトが公開される可能性もあるとしている。さらに、このようなフィッシングサイトにてログイン情報(E メールまたは携帯電話番号、パスワード)、個人情報(国、氏名、郵便番号、都道府県、住所、生年月日、電話番号)、クレジットカード情報(カード名義人、カード番号、セキュリティコード、有効期限)などを絶対に入力しないよう呼びかけている。
関連記事
-
セキュリティ技術者が取締役会で報告を求められたら ~ ガートナーが教えるプレゼン術4つのポイント
研修・セミナー・カンファレンス -
Microsoft Windows において AppXSvc での設定ファイルの取り扱い不備により任意のファイルのフルアクセス権限が取得可能となる脆弱性(Scan Tech Report)
脆弱性と脅威 -
FFRI 鵜飼裕司の Black Hat USA 2019 注目発表 全リスト
研修・セミナー・カンファレンス -
中国セキュリティ企業、日本へのサイバー攻撃事例投稿ほか ~ 2019 年 7 月のふりかえり [Scan PREMIUM Monthly Executive Summary]
脆弱性と脅威
この記事の写真
/




