モバイル端末向けサービスを提供するジグノシステムジャパン株式会社は8月20日、同社が運営する「ジグノキャラクターショップ」にて注文した顧客への案内メールを送信する際に同報者にアドレスが表示された状態で一斉送信したことが判明したと発表した。
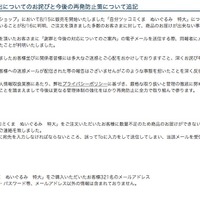
これは同サイトにて8月15日から販売開始した「自分ツッコミくま ぬいぐるみ 特大」について、数量不足のため注文した顧客に発送できないことが判明し、翌8月16日午後6時30分頃に該当する顧客に「謝罪と今後の対応についてのご案内」メールを送信する際、誤ってメールアドレスを「TO」欄に入力してしまい、当該メールを受信した顧客からの指摘で発覚したというもの。
流出したのは同サイトで「自分ツッコミくま ぬいぐるみ 特大」を購入した顧客321名のメールアドレス。
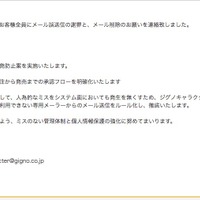
同社では8月16日午後7時50分頃に、該当する顧客に誤送信の謝罪とメール削除の依頼を連絡済み。
同社では今後、同サイトの顧客へメールを一斉送信する際には、BCC送信しか利用できない専用メーラーからのメール送信をルール化し徹底することで再発防止に努めるとのこと。
これは同サイトにて8月15日から販売開始した「自分ツッコミくま ぬいぐるみ 特大」について、数量不足のため注文した顧客に発送できないことが判明し、翌8月16日午後6時30分頃に該当する顧客に「謝罪と今後の対応についてのご案内」メールを送信する際、誤ってメールアドレスを「TO」欄に入力してしまい、当該メールを受信した顧客からの指摘で発覚したというもの。
流出したのは同サイトで「自分ツッコミくま ぬいぐるみ 特大」を購入した顧客321名のメールアドレス。
同社では8月16日午後7時50分頃に、該当する顧客に誤送信の謝罪とメール削除の依頼を連絡済み。
同社では今後、同サイトの顧客へメールを一斉送信する際には、BCC送信しか利用できない専用メーラーからのメール送信をルール化し徹底することで再発防止に努めるとのこと。