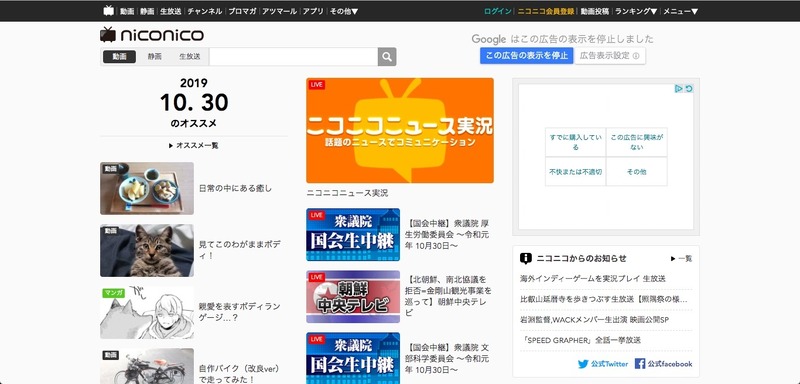
株式会社ドワンゴは10月27日、パスワードリスト型攻撃によるniconicoアカウントへの不正ログインを複数検出したと発表した。
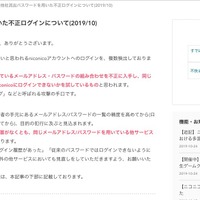
これは同社が提供するniconico以外のサービスで使用されているメールアドレスとパスワードの組み合わせを第三者が不正に入手し、同サービスへのログインを試していると推測されるもの。
同サービスに不正ログインされると、所有しているニコニコポイントの利用や追加購入、登録メールアドレスやパスワードの変更、動画やコメントなどの投稿、公開範囲を限定している登録情報の閲覧等が行われる可能性があり、また同サービス以外でも、他のサービスも同様のアカウント情報でログインできると攻撃者に推測され、不正ログインされる可能性がある。
同社では、同サービスのパスワードが他サービスと共通のものである場合、他サービスとは異なるパスワードに変更することをユーザーに呼びかけるとともに、もし身に覚えのないログイン履歴があった場合は、早急にパスワード変更するよう依頼している。
同社では不正ログインが成功したと判明しているアカウントについて、従来のパスワードではログインできないよう設定した上で、ユーザーにメールで案内を送付している。
これは同社が提供するniconico以外のサービスで使用されているメールアドレスとパスワードの組み合わせを第三者が不正に入手し、同サービスへのログインを試していると推測されるもの。
同サービスに不正ログインされると、所有しているニコニコポイントの利用や追加購入、登録メールアドレスやパスワードの変更、動画やコメントなどの投稿、公開範囲を限定している登録情報の閲覧等が行われる可能性があり、また同サービス以外でも、他のサービスも同様のアカウント情報でログインできると攻撃者に推測され、不正ログインされる可能性がある。
同社では、同サービスのパスワードが他サービスと共通のものである場合、他サービスとは異なるパスワードに変更することをユーザーに呼びかけるとともに、もし身に覚えのないログイン履歴があった場合は、早急にパスワード変更するよう依頼している。
同社では不正ログインが成功したと判明しているアカウントについて、従来のパスワードではログインできないよう設定した上で、ユーザーにメールで案内を送付している。