全日空を騙るフィッシングメールの報告相次ぐ(フィッシング対策協議会) | ScanNetSecurity
2026.09.14(月)

全日空を騙るフィッシングメールの報告相次ぐ(フィッシング対策協議会)

フィッシング対策協議会は、全日空を騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
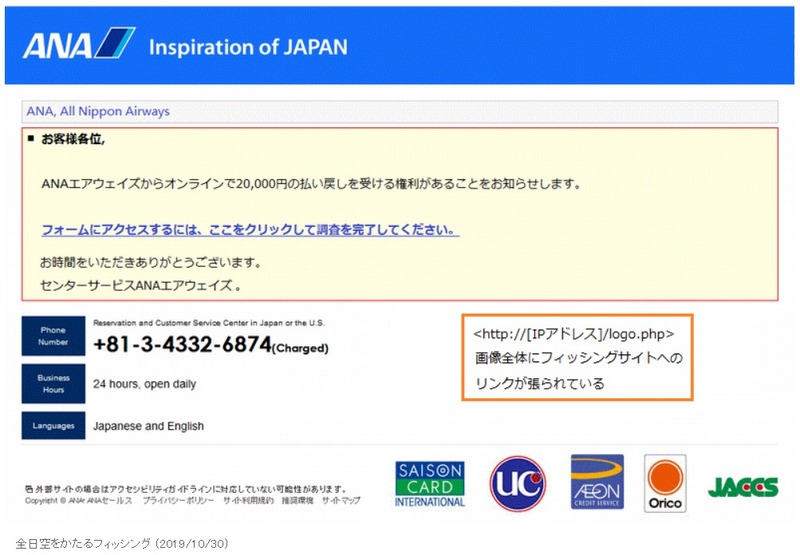
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は10月30日、全日空を騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールは、「ANA Airways Refund: Customer ID JP[数字].」および「ANA, All Nippon Airways Refund : [日付]」という件名で、「ANAウェイズからオンラインで20,000円の払い戻しを受ける権利がある」として、リンクをクリックさせようとする。確認されたフィッシングサイトのURLは以下の通り。

メール内の URL
http://[IPアドレス]/airways.php
http://[IPアドレス]/ANAairways.php
http://[IPアドレス]/logo.php

転送先の URL
https://●●●●.prod.ams3.secureserver.net/~●●●●/ana.co.jp/

同協議会では、10月30日15時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてANA マイレージクラブお客様番号、カード番号、有効期限、カードセキュリティコード、パスワードなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop