「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認 | ScanNetSecurity
2026.10.01(木)

「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

 タイムズモビリティ株式会社は9月28日、9月25日に公表した同社運営のカーシェアリングサービス「タイムズカー」への不正アクセスについて、第2報を発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
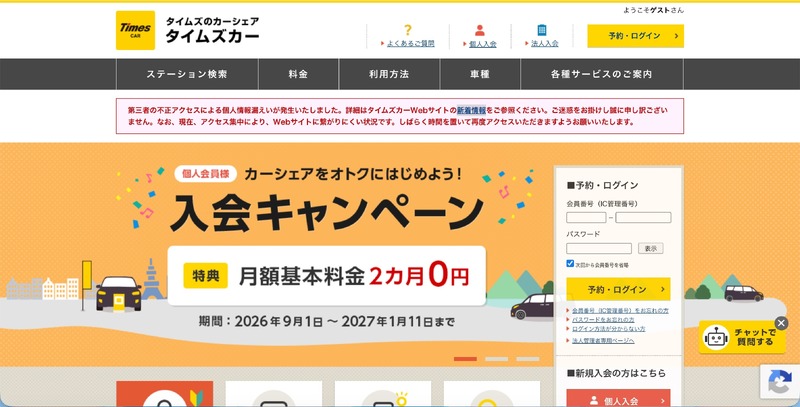
トップページ 全 4 枚 拡大写真

 タイムズモビリティ株式会社は9月28日、9月25日に公表した同社運営のカーシェアリングサービス「タイムズカー」への不正アクセスについて、第2報を発表した。

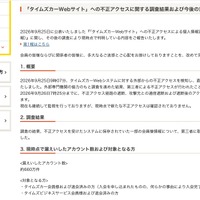
 同社では9月25日午前9時7分に、同社システムで不正アクセスを検知し、調査した結果、第三者がシステムにアクセスした形跡を確認していた。

 同社で外部専門機関の協力のもと調査を進めた結果、不正アクセスのあったシステムに保存されていた一部の会員情報について、第三者に取得されたことを確認している。

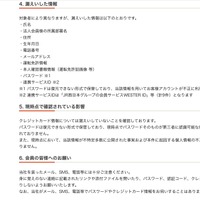
 漏えいしたのは、タイムズカー会員および退会済みの元会員、タイムズビジネスサービス会員および退会済みの元会員のアカウント約660万件で、その項目は下記の通り。

氏名
法人会員の所属部署名
住所
生年月日
電話番号
メールアドレス
運転免許情報
本人確認書類情報(運転免許証画像等)
パスワード(復元できない形式)
連携サービスID(「JR西日本グループの会員サービスWESTER ID」等(計9件))

 同社では本件の対象者に対し、順次、個別に案内を行う。

 同社では9月26日午前7時25分までに、不正アクセス経路の遮断と攻撃元との通信遮断、遮断後のアクセス不能確認を完了している。

 同社では再発防止策について、すでに実施済みの対策、今後実施する中長期的な対策と、その実施予定時期を整理したうえで、続報で公表する予定とのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  2. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  3. 長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

    長野県大町市デジタルアーカイブサイトに不正アクセス、オンラインカジノサイト誘導ページに改ざん

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

ランキングをもっと見る
PageTop