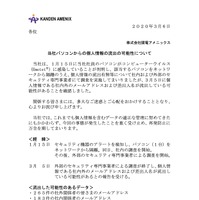
株式会社関電アメニックスは3月6日、同社のパソコンがEmotetに感染し個人情報の流出が判明したと発表した。
これは1月15日に、同社のセキュリティ機器がアラート検知し社員のパソコンがEmotetに感染していることが判明、同日中に当該パソコンをネットワークから隔離し社内調査を開始、その後、外部のセキュリティ専門事業者による調査を行ったところ、3月5日に社内外のメールアドレスと差出人名の流出の可能性が判明したというもの。
流出した可能性があるのは、社外関係者のメールアドレス265件と社内関係者のメールアドレス183件。
同社では今回の事態を重く受け止め、再発防止に万全を期すとのこと。
これは1月15日に、同社のセキュリティ機器がアラート検知し社員のパソコンがEmotetに感染していることが判明、同日中に当該パソコンをネットワークから隔離し社内調査を開始、その後、外部のセキュリティ専門事業者による調査を行ったところ、3月5日に社内外のメールアドレスと差出人名の流出の可能性が判明したというもの。
流出した可能性があるのは、社外関係者のメールアドレス265件と社内関係者のメールアドレス183件。
同社では今回の事態を重く受け止め、再発防止に万全を期すとのこと。