Microsoft SMBv3におけるリモートコード実行の脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.09.25(金)

Microsoft SMBv3におけるリモートコード実行の脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、「Microsoft SMBv3におけるリモートコード実行の脆弱性(CVE-2020-0796)についての検証レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
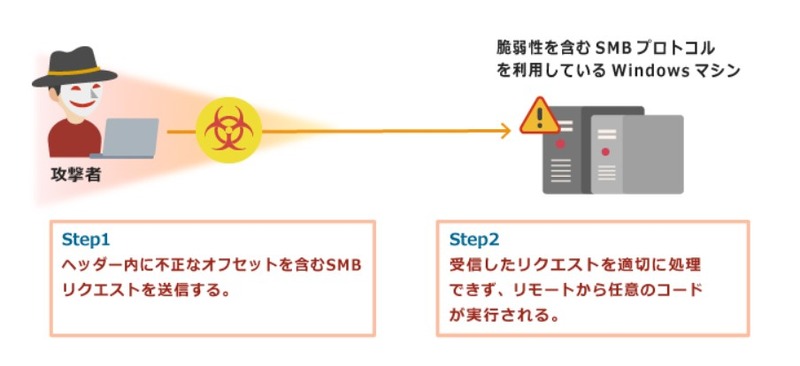
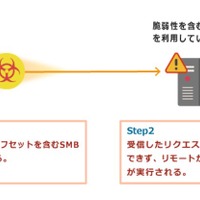
本脆弱性を悪用した攻撃の例
本脆弱性を悪用した攻撃の例 全 3 枚 拡大写真
NTTデータ先端技術株式会社は3月19日、「Microsoft SMBv3におけるリモートコード実行の脆弱性(CVE-2020-0796)についての検証レポート」を公開した。この脆弱性は、3月12日にMicrosoftにより公表されたもの。同社の上原渓一郎氏、松本拓也氏、鈴木涼太氏が報告している。

本脆弱性は、ファイル共有やプリンタ共有等に利用される通信プロトコル「Microsoft SMB」において、SMBv3プロトコル通信の処理中に、通信の圧縮データが適切に処理されないことに起因するもの。この脆弱性が悪用された場合、リモートの攻撃者が任意のコードを実行できる可能性がある。

同社はこの脆弱性の再現性について検証を行った。検証は、Windows 10 Pro 64bit Version 1909上のMicrosoft Server Message Block 3.1.1をターゲットシステムとして実施した。まず、同脆弱性が存在するWindows上で、SMBプロトコル通信を受け付ける445番ポートが開放されていることを確認。次に、ヘッダ内に不正なオフセットを含むリクエストを攻撃対象マシンに対して送信。攻撃対象マシン上でバッファオーバーフローを発生させ、OSのクラッシュを試みた。

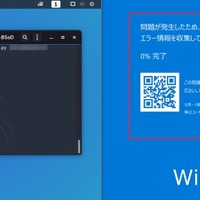
その結果、攻撃対象のWindowsマシンに対して攻撃者サーバから細工したリクエストを送信することで、Windowsマシン上でバッファオーバーフローを発生させ、ブルースクリーンを表示させることができた。これを応用することで、攻撃対象マシン上でリモートから任意のコードが実行される可能性がある。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

    「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

  5. スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

    スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

ランキングをもっと見る
PageTop