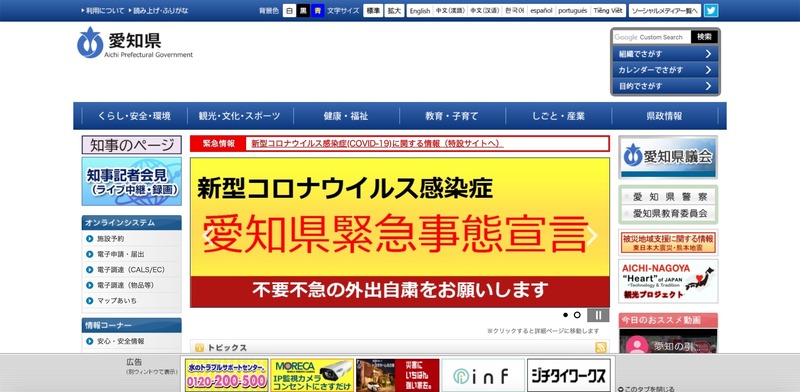
愛知県は5月5日、同県の新型コロナウイルス感染症に関するWebページ上への患者に関する非公開情報の誤掲載が判明したと発表した。
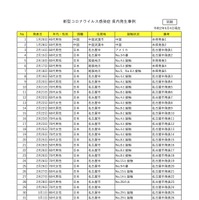
これは5月4日午後9時30分頃に、愛知県新型コロナウイルス感染症に関するWebページに「県内発生事例一覧表」を5月5日午前9時15分に掲載されるよう設定した際に、患者の個人情報が掲載されたファイルを誤って登録してしまい、5月5日午前9時30分頃に患者の非公開情報を含む「県内発生事例一覧表」が掲載されたというもの。同日午前10時5分頃に、県民から問い合わせの電話があり判明した。
誤って掲載したのは、同県内発生事例1例目から495例目までの患者の氏名、入院先医療機関、入院日、転院先医療機関、転院日、退院日、発生届提出保健所、クラスターの名称及び分類で、本来は発表日、年代・性別、国籍、住居地、接触状況、備考(県、名古屋市又は中核市別の発生事例番号)を公開予定であった。
同県では新型コロナウイルス感染症の患者氏名、年代、性別等の情報をExcelファイルで作成し管理しており、同ファイルから個人情報を削除したデータファイルを作成しWebページに掲載しているが、今回は誤って患者の個人情報が含まれたExcelファイルを公開設定した上に、Webページの作成者と承認者が同一人物であったためにダブルチェックを行っていなかった。
同県では5月5日午前10時15分に、誤って掲載された「県内発生事例一覧表」を削除し閲覧できないよう対処済みで、対象の患者には順次、謝罪の連絡を行う。
同県では今後、個人情報が掲載されたExcelファイルとは別にWebページに掲載するExcelファイルを作成しPDFファイルに変換しWebページに掲載するとともに、複数人で個人情報に係わる項目が無いかの確認を徹底し再発防止に努めるとのこと。