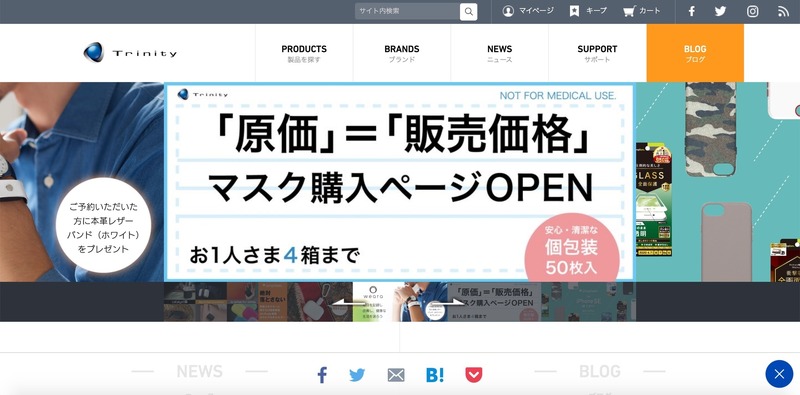
コンピューター周辺機器の輸出入販売を行うトリニティ株式会社は5月27日、案内メール送信の際のプログラムミスによるメールアドレスの流出が発生したと発表した。
これは5月26日午後11時から翌5月27日午前5時15分までの間に、同社が販売する原価マスク抽選購入の応募者へ当選メールを送信した際に、本来は個別のメールアドレスに個別メールを送信するプログラムだったところ、プログラム上のミスがあり送信先に複数の当選者のメールアドレスと氏名が含まれたというもの。
流出したのは、計186件分の原価マスク抽選購入の当選者のメールアドレスと氏名。なお、今回不具合のあったメール送信プログラムには、メールアドレスと名前のみの情報しか無く、別プログラムとなっているECサイトに登録されている顧客のその他情報を取得して送信することは無い。
同社によると、問題発生の該当時間におけるプログラムについて、迷惑メールとなる可能性回避のためにメール送信のプログラムの実装方法を変更したところ、繰り返し処理においてメールアドレスが「To」欄に追加され送信するという不具合が発生、また、当該プログラムはタイマーを使って送信しているが、タイマー設定においてもミスが重なり計3回のタイマーで誤送信が発生した。
同社では当該メール送信先の当選者に対し、謝罪と当該メールの削除を依頼するとともに当選メールについては別途送信すると連絡を行った。また、誤購入防止のために当該メール内にあるリンクからのオンラインストア購入停止処理を行った。
同社では今後、個人情報を含むメール送信のチェックを多重化と送信前のテストを複数回行なうことを徹底し再発防止に努めるとのこと。
これは5月26日午後11時から翌5月27日午前5時15分までの間に、同社が販売する原価マスク抽選購入の応募者へ当選メールを送信した際に、本来は個別のメールアドレスに個別メールを送信するプログラムだったところ、プログラム上のミスがあり送信先に複数の当選者のメールアドレスと氏名が含まれたというもの。
流出したのは、計186件分の原価マスク抽選購入の当選者のメールアドレスと氏名。なお、今回不具合のあったメール送信プログラムには、メールアドレスと名前のみの情報しか無く、別プログラムとなっているECサイトに登録されている顧客のその他情報を取得して送信することは無い。
同社によると、問題発生の該当時間におけるプログラムについて、迷惑メールとなる可能性回避のためにメール送信のプログラムの実装方法を変更したところ、繰り返し処理においてメールアドレスが「To」欄に追加され送信するという不具合が発生、また、当該プログラムはタイマーを使って送信しているが、タイマー設定においてもミスが重なり計3回のタイマーで誤送信が発生した。
同社では当該メール送信先の当選者に対し、謝罪と当該メールの削除を依頼するとともに当選メールについては別途送信すると連絡を行った。また、誤購入防止のために当該メール内にあるリンクからのオンラインストア購入停止処理を行った。
同社では今後、個人情報を含むメール送信のチェックを多重化と送信前のテストを複数回行なうことを徹底し再発防止に努めるとのこと。