Cloudbase Sensor を拡張、Node.js アプリケーションにおける依存パッケージのスキャンと SBOM 収集に対応 | ScanNetSecurity
2026.11.12(木)

Cloudbase Sensor を拡張、Node.js アプリケーションにおける依存パッケージのスキャンと SBOM 収集に対応

 Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。

製品・サービス・業界動向 新製品・新サービス

 Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。

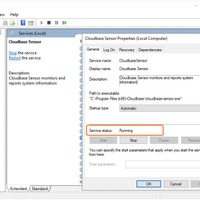
 「Cloudbase Sensor」は、オンプレミス環境やプライベートクラウド(オンプレ環境)における資産管理と脆弱性の検出・管理を実現する機能で、オンプレ環境上の資産にインストールすることでCloudbase上で可視化でき、AWSやAzureなどのパブリッククラウドの資産情報と同一画面での一元管理が可能となる。

 今回の機能拡張で、「Cloudbase Sensor」はサーバ上のNode.jsアプリケーションを自動的に検出し、利用中のライブラリ情報を収集する。収集される主な情報は下記の通り。収集された情報はSBOMとして一覧表示され、該当ライブラリに関連する脆弱性情報もあわせて確認できる。

ライブラリ名
バージョン
ライセンス情報
配置場所

 同機能の特長は下記の通り。

・パッケージ管理ツールに依存しない検出方式
package.jsonを直接解析するため、npm・yarn・pnpm 等のパッケージマネージャーの種類に依存しない。

・実際に利用されているライブラリのみを可視化
ロックファイル(package-lock.json / yarn.lock 等)ではなく、実際にインストールされているパッケージのみを正確に収集。

・追加設定不要で利用可能
Sensorのアップデートのみで本機能が有効に。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop