
不正なログインによりパスワードを無効化したとするAmazon偽メール(フィッシング対策協議会)
フィッシング対策協議会は、Amazonを騙るフィッシングの報告を受けているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
不正アクセスの疑い
アカウント認証を行ってください
アカウントのセキュリティ
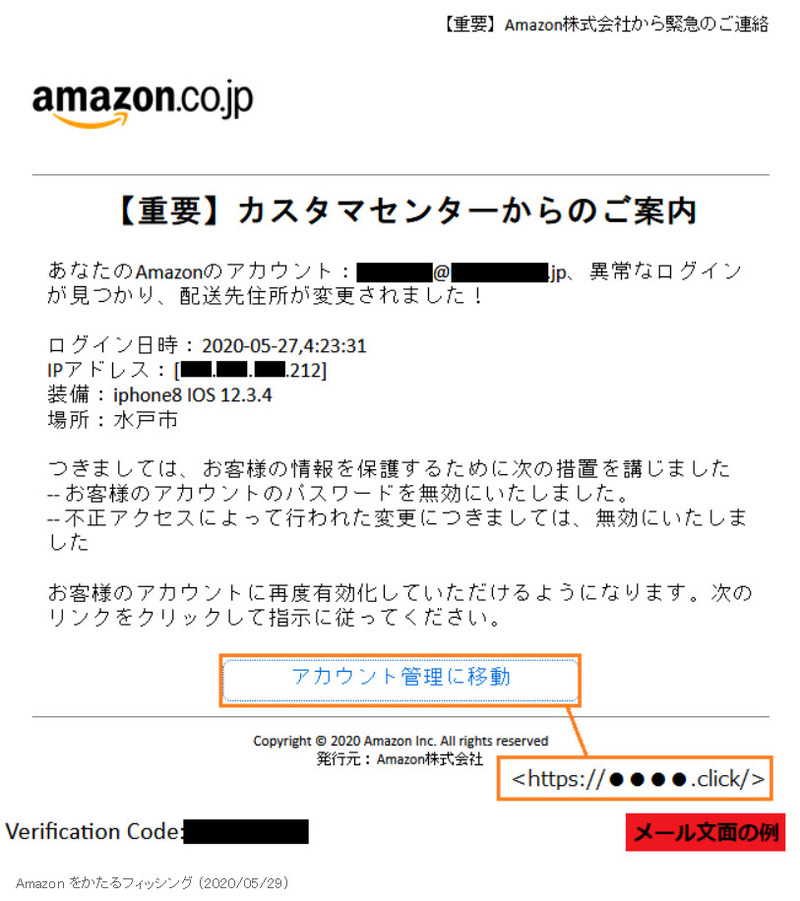
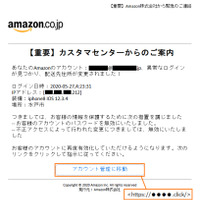
メールの文面は、異常なログインにより配送先住所が変更されたとして、パスワードと変更を無効にしたとする内容で、アカウントを再度有効化するためにリンクをクリックさせようとする。
確認されたリンク先URLは次の通り。なお、パスやパラメータがついたURLも確
認されている。また、これ以外のドメイン名が使われている可能性もある。
・メール内の URL
https://●●●●.click/
https://www.●●●●.com/
http://●●●●.com/
・転送先の URL
https://amazon.co.jp.gb.signin.id-●●●●.●●●●.link/amazon/
https://amazon.co.jp.gb.signin.id-●●●●.●●●●.com/amazon/
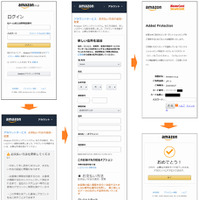
5月29日16時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログイン情報 (E メールまたは携帯電話番号、パスワード)、 住所 (国/地域、氏名、生年月日、郵便番号、都道府県、住所、会社名、電話番号)、お支払い情報 (カード名義人、カード番号、有効期限、セキュリティコード)、本人確認パスワード等を絶対に入力しないよう呼びかけている。
関連記事
この記事の写真
/




