フィッシングに注意を呼びかける楽天偽メール(フィッシング対策協議会)
フィッシング対策協議会は、楽天を騙るフィッシングの報告を受けているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
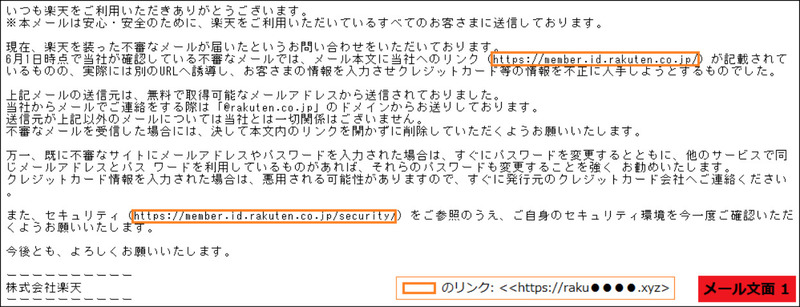
【注意喚起】不審なメールにご注意ください
ユーザID確認-パスワード再設定手続きのご確認
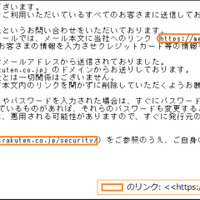
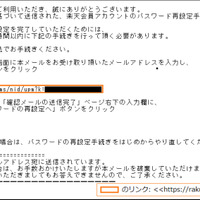
メールの本文は2種類が確認されており、ひとつはパスワード再設定を行わせようとするもの、もうひとつはフィッシングの手口を紹介し注意を呼びかけ、セキュリティ設定を確認させようとするもの。後者は、手口として紹介している「記載とは異なるリンク先」を使用していた。確認されたフィッシングサイトのURLは以下の通り。
・メール内の URL
https://raku●●●●.xyz
・転送先の URL
https://memebir.raku●●●●.work/
なお、上記以外のドメイン名、URLが使われている可能性もある。
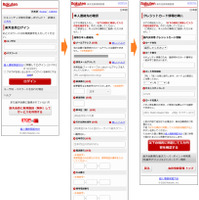
同協議会によると、6月5日11時の時点でフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報 (ユーザ ID、パスワード)、 通常の本人連絡先 (メールアドレス、携帯メールアドレス、郵便番号、都道府県、郡市区、それ以降の住所、生年月日、電話番号、FAX 番号、携帯電話番号)、 クレジットカード情報 (カード会社、カード番号、カード有効期限、セキュリティコード、カード名義人) などを絶対に入力しないよう呼びかけている。
関連記事
-

[ブラックマーケット最新価格一覧] ランサムウェア,ボットレンタル, 盗難アカウント,パスポート, 偽造処方箋, 性恐喝用偽造動画:各USドル表記 ~ コモディティと高級サービスの違い
国際 -
エアギャップ攻撃ツール Ramsay が日本で発見された可能性/北朝鮮による防衛・航空宇宙分野の攻撃増加 ほか [Scan PREMIUM Monthly Executive Summary]
脆弱性と脅威 -
Google Chrome の InferReceiverMapsUnsafe 関数における Type Confusion の脆弱性(Scan Tech Report)
脆弱性と脅威 -
インドネシアが10%のデジタル課税、パンデミック後の税収確保
国際
この記事の写真
/