「インシデント分析」と「アノマリー検知」を組み合わせAIが危険をスコアリング(サイバーフォートレス)
株式会社サイバーフォートレスは7月9日、他社のSIEM製品とも連携可能なセキュリティ特化型AI「SPIDER TM AI Edition」を発売したと発表した。
製品・サービス・業界動向
新製品・新サービス
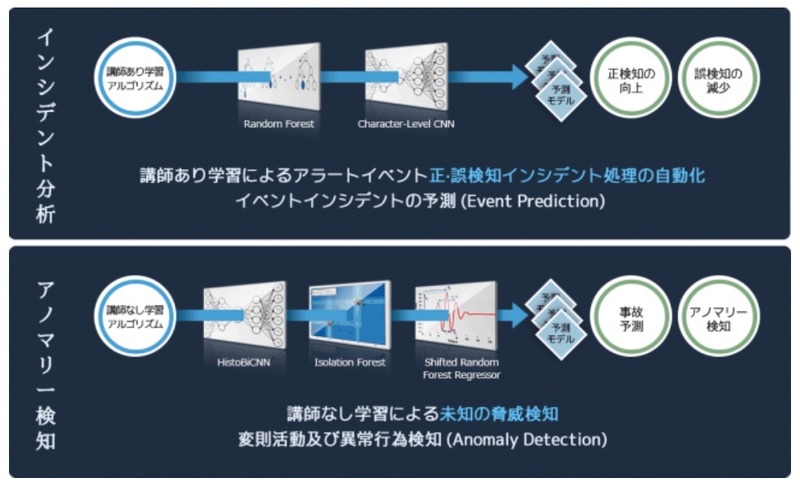
セキュリティ対策では、多様なデータから事象を分析しセキュリティ脅威を早期に発見し対処することで、業務への影響や被害を最小限に食い止めることが重要であるが、現在は多様なセキュリティ機器から一定ルールに基づいて様々なアラートが日々、膨大に発生しており、その中には正常な動きをアラートとして誤検知することも多くある。同社の調査によると、監視者が確認したアラートイベントのうち37%は誤検知で、本来は不要なアラートに対する調査が発生するために危険度の高いアラートの対処までに時間を要することがあった。
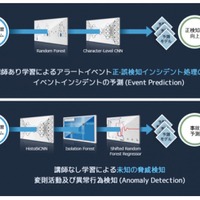
「SPIDER TM AI Edition」では、アラートの危険度を2つの方法を組み合わせAIがスコアリング、危険度の高いアラートから対応が可能となり、対処すべき危険なアラートへの対応スピードを上げるとともに、アラートの危険度を自動判定するため業務負荷の軽減やセキュリティ技術者の能力差によるアラート分析と対応偏差を解消できる。
同製品では、同社SIEM製品「SPIDER TM」の運用中で確認したセキュリティイベントデータを収集、学習し、発生する様々なイベントを漏れなくリアルタイムに分析し危険度を分類する「インシデント分析」と、日々のふるまいで通常時と違う動きを検知しサイバー攻撃の特徴である変則活動や異常行動を検知し未知の脅威に対応する「アノマリー検知」を組み合わせAIがスコアリング。また、同社のSIEM製品「SPIDER TM」に限らず、Splunkなどの他社開発のSIEM製品等にアドオンすることも可能。
《ScanNetSecurity》
関連記事
この記事の写真
/