ビジネスメール詐欺実態を共同分析、攻撃者の手口と素性が明らかに(マクニカネットワークス、伊藤忠商事) | ScanNetSecurity
2026.11.03(火)

ビジネスメール詐欺実態を共同分析、攻撃者の手口と素性が明らかに(マクニカネットワークス、伊藤忠商事)

マクニカネットワークス株式会社と伊藤忠商事株式会社は7月31日、ビジネスメール詐欺の実態を共同分析したレポートを同日から公開開始した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
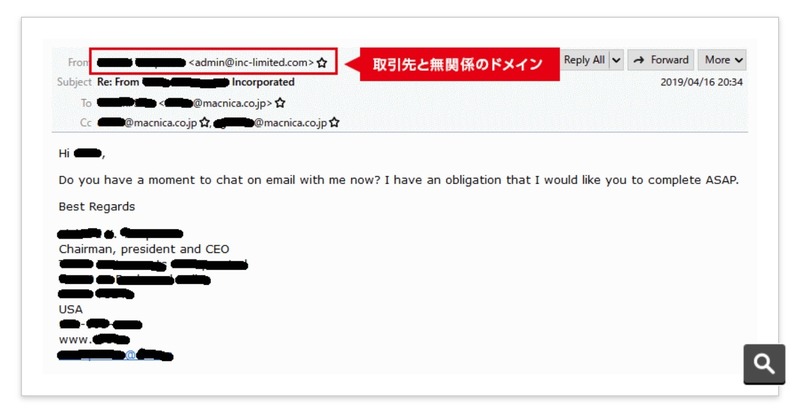
米国取引先のCEOを装って届いたBECメール
米国取引先のCEOを装って届いたBECメール 全 2 枚 拡大写真
マクニカネットワークス株式会社と伊藤忠商事株式会社は7月31日、ビジネスメール詐欺の実態を共同分析したレポートを同日から公開開始した。

ビジネスメール詐欺(Business Email Compromise:BEC)の被害は年々増加し、日本国内でも2017年末に大手航空会社が約3.8億円、2019年は大手報道機関の米子会社が約32億円、大手製造企業の欧州子会社が約40億円の被害に遭ったとの報道があり、被害額が比較的小さいものを含めると件数は多数にのぼると推測される。

マクニカネットワークス社では2015年から2019年までに、親会社(マクニカ・富士エレホールディングス)のグループ傘下に届いたBECに加え、同グループを装って取引先へ届いたBEC、さらにマクニカネットワークス社が対処したBEC事案を分析してきたが、今回、伊藤忠商事社のITCCERTと伊藤忠グループに届いたBECの分析結果を共有したことで、攻撃者の手口や素性がより明らかになった。

今回公開したレポート「ビジネスメール詐欺の実態と対策アプローチ」では、実際に観測したBECの実態、準備から攻撃者が用意した口座へ振り込ませるまでの一連の流れ、システム面および会計部門における対策、BECに直面した際に必要な対応をまとめている。

同レポートでは、BECメール例として米国取引先のCEOを装って届いたメールやマクニカ・富士エレホールディングス代表取締役社長からの社内メールを装ったCEO詐欺メールなどの実例を取り上げ、その手口や見分け方について詳細に解説している。

同レポートはこちらからダウンロード可能。

《高橋 潤哉( Junya Takahashi )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop