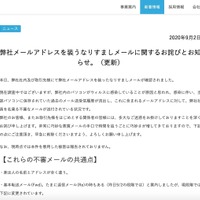
飛騨高山の食品を扱う山一商事株式会社は9月2日、同社内のパソコンがウイルスに感染し、同社を装ったなりすましメールが確認されたと発表した。
これは同社内のパソコンがEmotetと推測されるウイルスに感染し、当該パソコンに保存されていた過去のメール送受信履歴が流出し、履歴に含まれるメールアドレスに対し同社社員を騙る不審メールが送付され同社社内及び取引先で確認されたというもの。
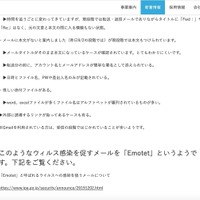
同社では不審メールの共通点として以下を挙げている。
・差出人の名前とアドレスが全く違う
・転送・返信メールでありながらタイトルに「Fwd:」や「Re:」はなく、元の文書と本文の間に入る横線が無い
・メールタイトルがそのまま本文になっているケースがある。
・転送文の前に、アカウント名とメールアドレスが簡単な署名として添えられている
・日時とファイル名、PWや差出人名のみが記載されている
・Word、Excelの怪しい添付ファイルがあり、ファイル名はアルファベットの羅列となっている。
・本文に外部サイトへ誘導するリンクが貼ってあるケースもある
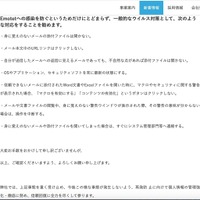
同社では、身に覚えのないメールの添付ファイルの開封は行わず、本文中のURLをクリックしないよう注意を呼びかけている。
同社では現在も調査を行っているが、今後は個人情報の管理強化・徹底に努め、信頼回復に全力を尽くすとのこと。
これは同社内のパソコンがEmotetと推測されるウイルスに感染し、当該パソコンに保存されていた過去のメール送受信履歴が流出し、履歴に含まれるメールアドレスに対し同社社員を騙る不審メールが送付され同社社内及び取引先で確認されたというもの。
同社では不審メールの共通点として以下を挙げている。
・差出人の名前とアドレスが全く違う
・転送・返信メールでありながらタイトルに「Fwd:」や「Re:」はなく、元の文書と本文の間に入る横線が無い
・メールタイトルがそのまま本文になっているケースがある。
・転送文の前に、アカウント名とメールアドレスが簡単な署名として添えられている
・日時とファイル名、PWや差出人名のみが記載されている
・Word、Excelの怪しい添付ファイルがあり、ファイル名はアルファベットの羅列となっている。
・本文に外部サイトへ誘導するリンクが貼ってあるケースもある
同社では、身に覚えのないメールの添付ファイルの開封は行わず、本文中のURLをクリックしないよう注意を呼びかけている。
同社では現在も調査を行っているが、今後は個人情報の管理強化・徹底に努め、信頼回復に全力を尽くすとのこと。