「Emotet」への感染を目的としたメールは日本の営業時間帯に合わせて送信 | ScanNetSecurity
2026.11.01(日)

「Emotet」への感染を目的としたメールは日本の営業時間帯に合わせて送信

マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。

脆弱性と脅威 脅威動向
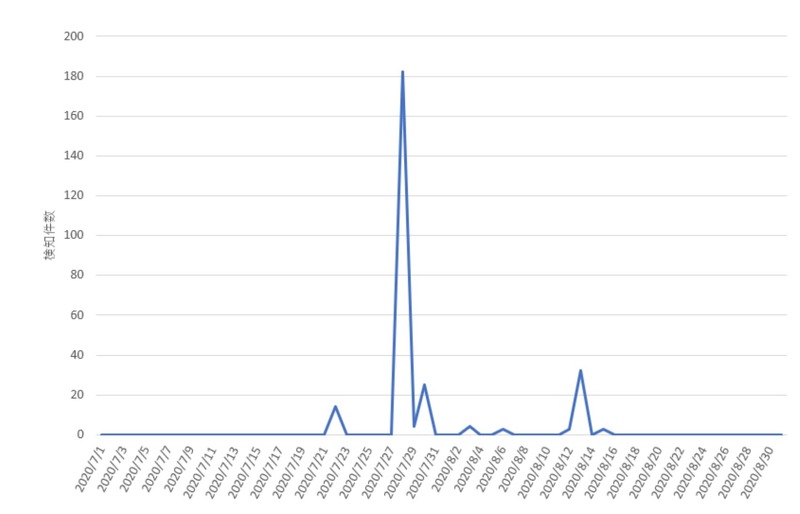
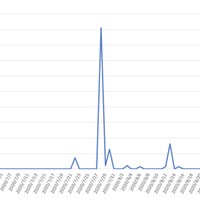
マルウェアEmotetに感染する可能性があるURL記載型メールの検知状況
マルウェアEmotetに感染する可能性があるURL記載型メールの検知状況 全 2 枚 拡大写真
マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。

日本アイ・ビー・エム株式会社(IBM)によれば、同社Tokyo SOCにおいてもマルウェアEmotetへの感染を目的とした不審なメールを継続して確認しており、そのうちEmotetに感染する可能性があるURL記載型メールの検知状況については7月22日から検知しており、7月28日には約180件に増加している。

続いて不審メールの検知時間について、ユーザーが業務を開始する時間から感染を狙ったメールを多く受信しており、その後件数は減るが業務終了と考えられる時間まで継続している。これらのメールは件名や本文に日本語が使用されており、日本のユーザーを狙って送信されていることが分かるとのこと。

また同社では、マルウェアに感染しないために組織内での情報共有や体制の確認とあわせて技術面で、各IPS製品のEmotetの不審な通信を捉えるシグネチャーや検知ロジックに加え、メールセキュリティサービスを使用して不審なメールを遮断する、不審なファイルを開封した場合に備えクライアントにEDR製品やアンチウィルスソフトを導入する、感染した場合に備えIPS製品で感染後に発生する通信を遮断する、Microsoft社のOffice製品において業務上マクロ機能を使用しない場合は「警告を表示せずにすべてのマクロを無効にする」設定へ変更する、といった多層防御による対策をすることが有効であるとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  2. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  3. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  4. 今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

    今日もどこかで情報漏えい 第53回「2026年9月の情報漏えい」カメラが情報漏えいの瞬間を捉えた世紀の映像

  5. 「阪急百貨店・阪神百貨店予約サイト」に不正アクセス、約126万件の「H2O ID」個人情報が漏えい

    「阪急百貨店・阪神百貨店予約サイト」に不正アクセス、約126万件の「H2O ID」個人情報が漏えい

ランキングをもっと見る
PageTop