「Emotet」への感染を目的としたメールは日本の営業時間帯に合わせて送信 | ScanNetSecurity
2026.11.22(日)

「Emotet」への感染を目的としたメールは日本の営業時間帯に合わせて送信

マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。

脆弱性と脅威 脅威動向
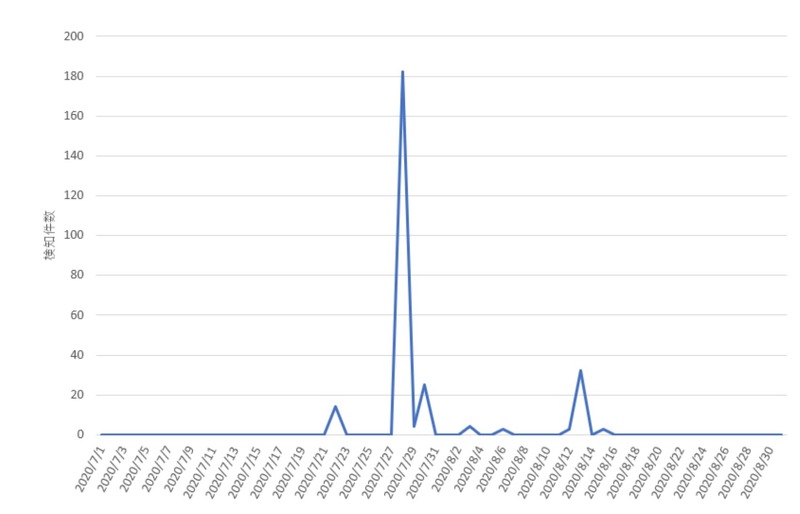
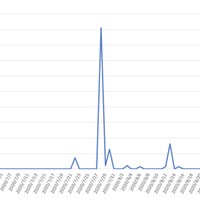
マルウェアEmotetに感染する可能性があるURL記載型メールの検知状況
マルウェアEmotetに感染する可能性があるURL記載型メールの検知状況 全 2 枚 拡大写真
マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。

日本アイ・ビー・エム株式会社(IBM)によれば、同社Tokyo SOCにおいてもマルウェアEmotetへの感染を目的とした不審なメールを継続して確認しており、そのうちEmotetに感染する可能性があるURL記載型メールの検知状況については7月22日から検知しており、7月28日には約180件に増加している。

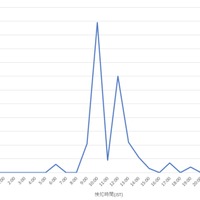
続いて不審メールの検知時間について、ユーザーが業務を開始する時間から感染を狙ったメールを多く受信しており、その後件数は減るが業務終了と考えられる時間まで継続している。これらのメールは件名や本文に日本語が使用されており、日本のユーザーを狙って送信されていることが分かるとのこと。

また同社では、マルウェアに感染しないために組織内での情報共有や体制の確認とあわせて技術面で、各IPS製品のEmotetの不審な通信を捉えるシグネチャーや検知ロジックに加え、メールセキュリティサービスを使用して不審なメールを遮断する、不審なファイルを開封した場合に備えクライアントにEDR製品やアンチウィルスソフトを導入する、感染した場合に備えIPS製品で感染後に発生する通信を遮断する、Microsoft社のOffice製品において業務上マクロ機能を使用しない場合は「警告を表示せずにすべてのマクロを無効にする」設定へ変更する、といった多層防御による対策をすることが有効であるとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

  4. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

  5. ナカバヤシ運営「asue」に不正アクセス、個人情報外部流出の可能性を完全に否定することはできず

    ナカバヤシ運営「asue」に不正アクセス、個人情報外部流出の可能性を完全に否定することはできず

ランキングをもっと見る
PageTop