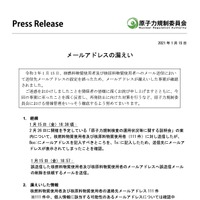
原子力規制委員会は1月15日、メール送信時に送信先メールアドレスの設定を誤りメールアドレスの流出を確認したと発表した。
これは1月15日午後6時38分頃に、2月26日開催予定の「原子力規制検査の運用状況等に関する説明会」の案内を核燃料物質使用者及び核原料物質使用者に対し送信した際に、メールアドレスを「To」欄に記入したため送信先に全てのメールアドレスが表示されてしまったというもの。
漏えいしたのは、核燃料物質使用者及び核原料物質使用者の連絡先メールアドレス111件で、個人情報に該当する可能性のあるメールアドレスについては現在確認を行っている。
同会では1月15日午後6時57分に、核燃料物質使用者及び核原料物質使用者のメールアドレスへ誤送信したメールの削除を依頼するメールを送信している。
同会では、庁内全職員に対し注意喚起を行う他、部外へのメール送信時は複数人で確認することを改めて周知徹底し再発防止に努めるとのこと。
これは1月15日午後6時38分頃に、2月26日開催予定の「原子力規制検査の運用状況等に関する説明会」の案内を核燃料物質使用者及び核原料物質使用者に対し送信した際に、メールアドレスを「To」欄に記入したため送信先に全てのメールアドレスが表示されてしまったというもの。
漏えいしたのは、核燃料物質使用者及び核原料物質使用者の連絡先メールアドレス111件で、個人情報に該当する可能性のあるメールアドレスについては現在確認を行っている。
同会では1月15日午後6時57分に、核燃料物質使用者及び核原料物質使用者のメールアドレスへ誤送信したメールの削除を依頼するメールを送信している。
同会では、庁内全職員に対し注意喚起を行う他、部外へのメール送信時は複数人で確認することを改めて周知徹底し再発防止に努めるとのこと。