VPN製品に関する脆弱性対策情報の深刻度別割合、「危険」「警告」で95%を占める | ScanNetSecurity
2026.09.15(火)

VPN製品に関する脆弱性対策情報の深刻度別割合、「危険」「警告」で95%を占める

独立行政法人情報処理推進機構(IPA)は1月20日、脆弱性対策情報データベースJVN iPediaの登録状況 [2020年第4四半期(10月~12月)] について発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
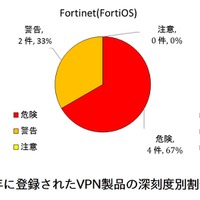
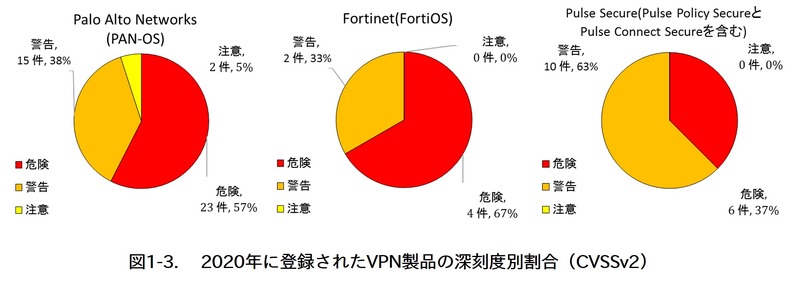
図1 2020年に登録されたVPN製品の深刻度別割合(CVSSv2)
図1 2020年に登録されたVPN製品の深刻度別割合(CVSSv2) 全 2 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は1月20日、脆弱性対策情報データベースJVN iPediaの登録状況 [2020年第4四半期(10月~12月)] について発表した。

JPCERT/CCが、2019年から2020年に悪用される可能性がある複数のVPN製品について注意喚起等を公開しているが、2020年にJVN iPediaへ登録された、注意喚起等に記載されたVPN製品、Palo Alto Networks社製のVPN(PAN-OS)、Fortinet社製のVPN(FortiOS)、Pulse Secure社製のVPN(Pulse Policy SecureとPulse Connect Secureを含む)に関する脆弱性対策情報の深刻度別割合は図1の通り、「危険」と「警告」に分類される脆弱性を合わせると95%以上を占め、ベンダから修正プログラムがリリースされた際は早急な対応が求められる。
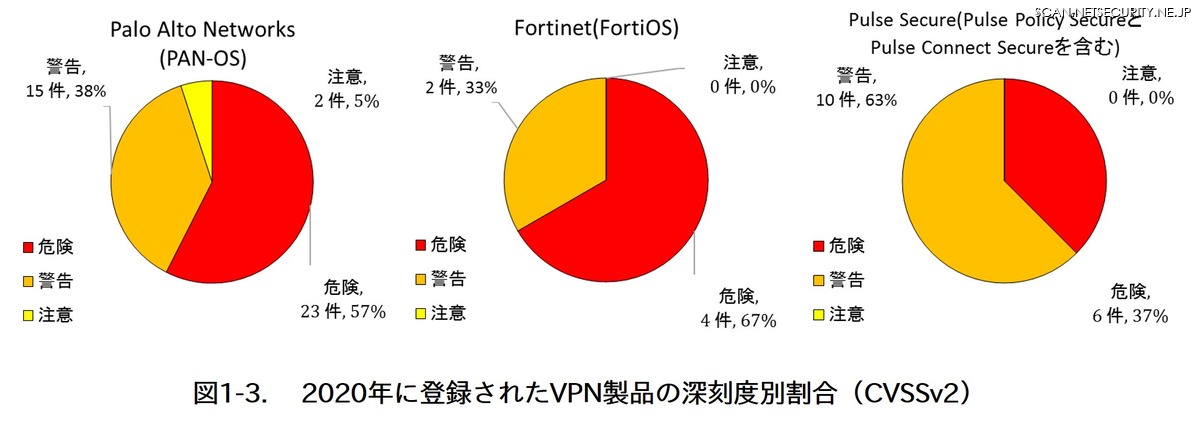
図1 2020年に登録されたVPN製品の深刻度別割合(CVSSv2)
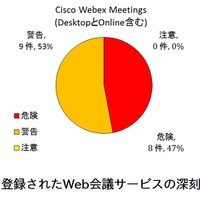
また、2020年にJVN iPediaへ登録されたWeb会議サービス、Microsoft社製のMicrosoft Teams、Cisco System社製のCisco Webex Meetings(DesktopとOnlineを含む)、Zoom Video Communications社製のZoom(ClientとMeetingsを含む)に関する脆弱性対策情報の深刻度別割合は図2の通り、件数としては少ないが、図1のVPN製品の深刻度別割合と同様に、「危険」や「警告」が占める割合が多く注意が必要で、Zoomに関しては、2020年4月3日にIPAからも注意喚起を行っている。
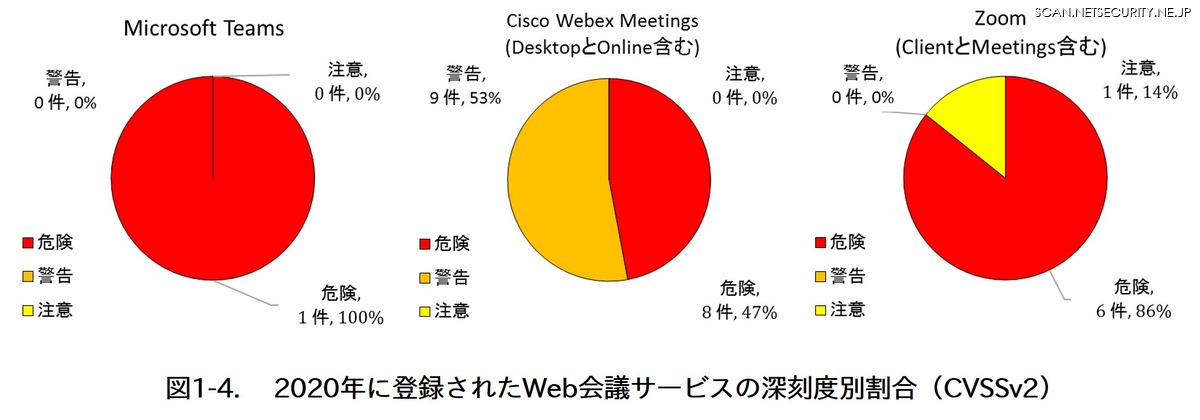
図2 2020年に登録されたWeb会議サービスの深刻度別割合(CVSSv2)
IPAでは、VPN製品やWeb会議サービス等の脆弱性を悪用する攻撃を未然に防ぐために、利用するソフトウェアの脆弱性対策情報を日ごろから収集し、ベンダから修正プログラムがリリースされた際に速やかに適用する等の対策実施を行うことが求めらると注意を呼びかけている。また、クライアント側のソフトウェアだけではなく、自組織でサーバを構築した場合は、サーバ側のソフトウェアについても同様の対応が必要としている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  4. 日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

    日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

  5. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

ランキングをもっと見る
PageTop