国立大学法人京都大学は1月26日、情報環境機構が構築した認証システムにおいて学生・教職員の個人情報が外部から閲覧・取得可能な状態であったことが判明したと発表した。
これは2020年6月に、同学の情報システムへのアクセスをより強固にするための認証システム構築にあたり、管理サーバとの連携を行う際に必要なアクセス制限の設定を怠るという人為的なミスが原因で、同学構成員の個人情報が外部から閲覧・取得可能な状態であったというもの。2021年1月4日に、同学の職員が学内システムを調査していた際に発見した。
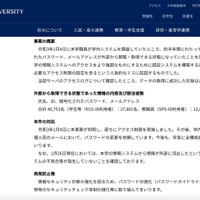
外部から取得可能な状態であった情報は、学生等(ECS-ID利用者)27,861名と教職員(SPS-ID利用者)12,890名の氏名、ID、暗号化されたパスワード、メールアドレスを含む合計 40,751名分の個人情報。なお、当該サーバのアクセスログについて確認したところ、データの取得に成功した形跡は無い。
同学では本事案判明後、直ちにアクセス制限を実施、学内関係会議で事案を報告の上で教職員及び学生個人宛のメールにてパスワードの変更を依頼している。
同学では今後、情報セキュリティ対策の強化を図るため、パスワードの強化と情報システム新規導入時及び改修時のセキュリティチェック体制の強化等に取り組むとのこと。
これは2020年6月に、同学の情報システムへのアクセスをより強固にするための認証システム構築にあたり、管理サーバとの連携を行う際に必要なアクセス制限の設定を怠るという人為的なミスが原因で、同学構成員の個人情報が外部から閲覧・取得可能な状態であったというもの。2021年1月4日に、同学の職員が学内システムを調査していた際に発見した。
外部から取得可能な状態であった情報は、学生等(ECS-ID利用者)27,861名と教職員(SPS-ID利用者)12,890名の氏名、ID、暗号化されたパスワード、メールアドレスを含む合計 40,751名分の個人情報。なお、当該サーバのアクセスログについて確認したところ、データの取得に成功した形跡は無い。
同学では本事案判明後、直ちにアクセス制限を実施、学内関係会議で事案を報告の上で教職員及び学生個人宛のメールにてパスワードの変更を依頼している。
同学では今後、情報セキュリティ対策の強化を図るため、パスワードの強化と情報システム新規導入時及び改修時のセキュリティチェック体制の強化等に取り組むとのこと。