freee株式会社は2月10日、社外のクラウド型お問い合わせ管理システムにて同社への問い合わせ受付内容の一部が第三者からアクセス可能な状態であったことを確認したと発表した。
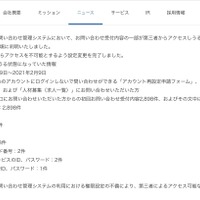
これは2月8日午後10時頃に、社外のクラウド型お問い合わせ管理システムの利用における権限設定の不備が原因で、2020年1月29日から2021年2月9日の期間、問い合わせ受付内容の一部が第三者からアクセス可能な状態であったことが判明したというもの。
アクセス可能であったのは、freeeのアカウントにログインしないで問い合わせできる「アカウント再設定申請フォーム」、「料金・お支払い関連用問い合わせフォーム」「人材募集(求人一覧)」にて問い合わせしたユーザーからの初回問い合わせ受付内容2,898件。問い合わせ受付内容の文中には下記の内容が含まれていた。
メールアドレス:2,898件
氏名:1,744件
電話番号:794件
住所:7件
銀行口座番号:3件
クレジットカード番号:2件
freee以外のサービスのID、パスワード:2件
freeeのログインID、パスワード:1件
同社では翌2月9日に、第三者からアクセスを不可能とするよう設定変更を完了しており、監督官庁および個人情報保護委員会への報告と該当者への個別連絡を行う予定。
同社では今後、あらゆるシステムについて一層のセキュリティ強化に努めるとのこと。
これは2月8日午後10時頃に、社外のクラウド型お問い合わせ管理システムの利用における権限設定の不備が原因で、2020年1月29日から2021年2月9日の期間、問い合わせ受付内容の一部が第三者からアクセス可能な状態であったことが判明したというもの。
アクセス可能であったのは、freeeのアカウントにログインしないで問い合わせできる「アカウント再設定申請フォーム」、「料金・お支払い関連用問い合わせフォーム」「人材募集(求人一覧)」にて問い合わせしたユーザーからの初回問い合わせ受付内容2,898件。問い合わせ受付内容の文中には下記の内容が含まれていた。
メールアドレス:2,898件
氏名:1,744件
電話番号:794件
住所:7件
銀行口座番号:3件
クレジットカード番号:2件
freee以外のサービスのID、パスワード:2件
freeeのログインID、パスワード:1件
同社では翌2月9日に、第三者からアクセスを不可能とするよう設定変更を完了しており、監督官庁および個人情報保護委員会への報告と該当者への個別連絡を行う予定。
同社では今後、あらゆるシステムについて一層のセキュリティ強化に努めるとのこと。