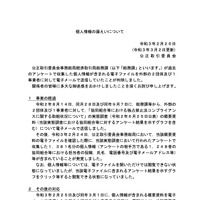
公正取引委員会は2月26日、同会の事務総局経済取引局総務課が過去のアンケートで収集した個人情報が含まれるファイルを外部の2団体及び1事業者に対しメール送信したことが判明したと発表した。
これは2020年8月14日、28日及び9月7日に、同会の総務課等から外部の2団体及び1事業者に対し「協同組合等における独占禁止法コンプライアンスに関する取組状況について」の実態調査(2020年6月25日公表)のアンケート結果を示すグラフを含む概要資料をメール送信したが、その後、2021年2月24日に公正取引委員会事務総局にて当該概要資料のファイルを確認した際、実態調査のアンケートで収集した1,381名分の個人情報等が含まれていたことが発覚したというもの。個人情報等はファイルを開いただけでは閲覧できないが、当該ファイルに含まれるアンケート結果を示すグラフをクリック等すると閲覧できる状態になっていた。
閲覧可能であったのは、アンケートの相手方である1,248件の協同組合等における担当者の役職、氏名、電話番号及びメールアドレス等の個人情報1,381名分。
同会では2月25日と3月1日に、メール送信先の外部の2団体及び1事業者に対し、電話にて当該概要資料の削除を依頼するとともに、個人情報が含まれていたアンケート回答者に対し、郵送及びメールにより本件漏えいの事実を報告し謝罪している。
同会では今後、実効的な措置を講じるとともに、職員に対する個人情報保護の重要性についての教育及び管理体制の更なる強化に取り組み、再発防止に努めるとのこと。
これは2020年8月14日、28日及び9月7日に、同会の総務課等から外部の2団体及び1事業者に対し「協同組合等における独占禁止法コンプライアンスに関する取組状況について」の実態調査(2020年6月25日公表)のアンケート結果を示すグラフを含む概要資料をメール送信したが、その後、2021年2月24日に公正取引委員会事務総局にて当該概要資料のファイルを確認した際、実態調査のアンケートで収集した1,381名分の個人情報等が含まれていたことが発覚したというもの。個人情報等はファイルを開いただけでは閲覧できないが、当該ファイルに含まれるアンケート結果を示すグラフをクリック等すると閲覧できる状態になっていた。
閲覧可能であったのは、アンケートの相手方である1,248件の協同組合等における担当者の役職、氏名、電話番号及びメールアドレス等の個人情報1,381名分。
同会では2月25日と3月1日に、メール送信先の外部の2団体及び1事業者に対し、電話にて当該概要資料の削除を依頼するとともに、個人情報が含まれていたアンケート回答者に対し、郵送及びメールにより本件漏えいの事実を報告し謝罪している。
同会では今後、実効的な措置を講じるとともに、職員に対する個人情報保護の重要性についての教育及び管理体制の更なる強化に取り組み、再発防止に努めるとのこと。