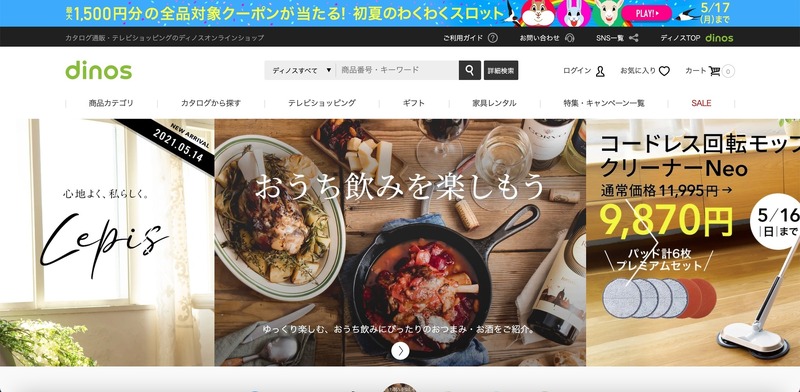
株式会社DINOS CORPORATIONは5月14日、同社が運営する「ディノスオンラインショップ」にて、パスワードリスト型攻撃による不正アクセスが判明したと発表した。
これは5月12日に、「ディノスオンラインショップ」に対し海外のIPアドレスから外部で不正に取得されたと推測されるID(メールアドレス)、パスワードを使用した「なりすまし」による不正アクセスが1,605回にわたって発生し、一部の顧客情報が閲覧された可能性が判明したというもの。
閲覧された可能性があるのは、41名分の顧客のトップページ掲載情報(氏名、会員ステータス、割引率)。なお、これらの顧客情報がファイルとして出力、転送およびダウンロードされ外部流出していないことは確認済み。
同社では不正ログイン判明後、対象のIDでログインできないよう対応し、不正アクセスが行われた特定IPアドレスからのアクセスをブロック、当該顧客に状況を連絡している。
同社では当該サイトにて、IDとパスワード管理徹底の依頼と注意喚起を継続して掲出している。
同社では今後、さらなるセキュリティレベルの向上策を検討するなど、オンラインショップの信頼性向上に引き続き努めるとのこと。