neten株式会社は6月22日、同社が運営するスピリチュアルグッズを販売する「ロゴストロンコム」に不正アクセスがあり、顧客のカード情報が漏えいした可能性が判明したと発表した。
これは2020年12月7日に、一部のクレジットカード会社から「ロゴストロンコム」を利用した顧客のカード情報の漏えい懸念について同社に連絡があり、同日中にカード決済を停止し、第三者調査機関による調査を行ったところ、当該サイトのシステムの一部の脆弱性を突いた第三者からの不正アクセスによりペイメントアプリケーションの改ざんが行われたことが原因で、顧客のカード情報漏えいの可能性を3月11日に完了した調査結果で確認したというもの。
流出した可能性があるのは、2019年12月16日から2020年12月7日までの期間中に「ロゴストロンコム」にてクレジットカード決済を利用した顧客2,441名のカード情報(名義、番号、有効期限、セキュリティコード)。
同社では対象の顧客に別途、メールにて個別に連絡を行う。
同社では既に、カード会社と連携し流出した可能性のあるカードによる取引のモニタリングを継続して実施し不正利用の防止に努めているが、顧客に対してもカードの利用明細に身に覚えのない請求項目がないか確認するよう注意を呼びかけている。
同社では4月12日に所轄警察署に被害申告を、5月11日に監督官庁である個人情報保護委員会に報告を行っている。
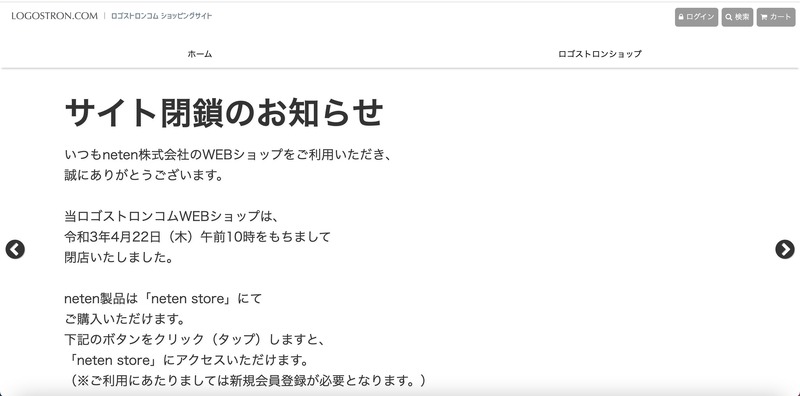
同社では調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行ったが、再発防止のために全面的にサイトを閉鎖している。
これは2020年12月7日に、一部のクレジットカード会社から「ロゴストロンコム」を利用した顧客のカード情報の漏えい懸念について同社に連絡があり、同日中にカード決済を停止し、第三者調査機関による調査を行ったところ、当該サイトのシステムの一部の脆弱性を突いた第三者からの不正アクセスによりペイメントアプリケーションの改ざんが行われたことが原因で、顧客のカード情報漏えいの可能性を3月11日に完了した調査結果で確認したというもの。
流出した可能性があるのは、2019年12月16日から2020年12月7日までの期間中に「ロゴストロンコム」にてクレジットカード決済を利用した顧客2,441名のカード情報(名義、番号、有効期限、セキュリティコード)。
同社では対象の顧客に別途、メールにて個別に連絡を行う。
同社では既に、カード会社と連携し流出した可能性のあるカードによる取引のモニタリングを継続して実施し不正利用の防止に努めているが、顧客に対してもカードの利用明細に身に覚えのない請求項目がないか確認するよう注意を呼びかけている。
同社では4月12日に所轄警察署に被害申告を、5月11日に監督官庁である個人情報保護委員会に報告を行っている。
同社では調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行ったが、再発防止のために全面的にサイトを閉鎖している。