厚生労働省かたるフィッシングサイト確認、コロナ関連情報入力しないよう注意喚起 | ScanNetSecurity
2026.09.14(月)

厚生労働省かたるフィッシングサイト確認、コロナ関連情報入力しないよう注意喚起

フィッシング対策協議会は8月13日、厚生労働省をかたるフィッシングに注意を呼びかけている。日本サイバー犯罪対策センター(JC3)でも同日、厚生労働省をかたるメール及びフィッシングサイトを確認したと報告している。

脆弱性と脅威 脅威動向
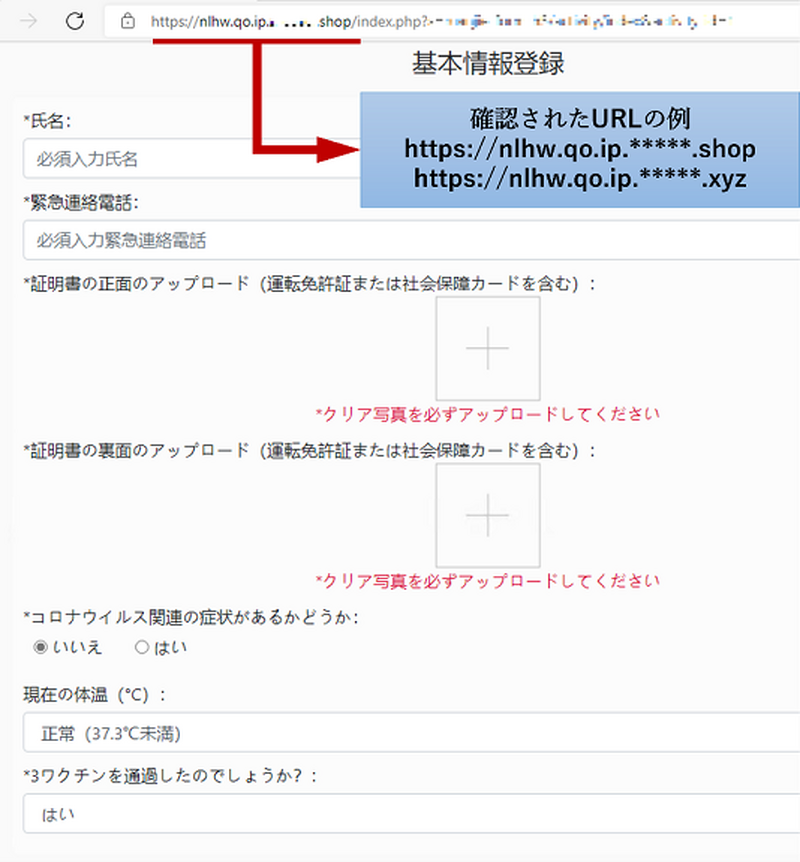
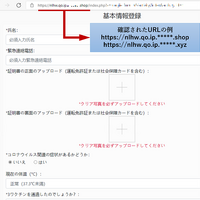
図:フィッシングサイト
図:フィッシングサイト 全 1 枚 拡大写真
 フィッシング対策協議会は8月13日、厚生労働省をかたるフィッシングに注意を呼びかけている。日本サイバー犯罪対策センター(JC3)でも同日、厚生労働省をかたるメール及びフィッシングサイトを確認したと報告している。

 同協議会によると、厚生労働省をかたる「【重要】新しいコロナウイルスの発生の予防と管理」という件名のフィッシングメールを確認しており、2021/08/13 11:00 時点でフィッシングサイトは稼働中であり、JPCERT/CC に サイト閉鎖のための調査を依頼中しているという。同協議会で確認しているサイトURLは下記の通り。

https://nlhw.qo.ip.●●●●.shop/
https://nlhw.qo.ip.●●●●.xyz/

 同協議会では、フィッシングサイトに氏名、緊急連絡電話、証明書写真、コロナウイルス関連の症状、 現在の体温、ワクチン接種の状況等を入力したりアップロードしないよう注意を呼びかけている。

 またJC3では、メール以外にSMSについても同様に注意することと、政府機関のWebサイトはドメイン名の末尾が「.go.jp」であるため正規のサイトであるか確認するよう呼びかけている。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop