ETC利用照会サービスをかたるフィッシングに注意喚起
フィッシング対策協議会は、ETC利用照会サービスをかたるフィッシングの報告が増えているとして注意喚起を発表した。
脆弱性と脅威
脅威動向
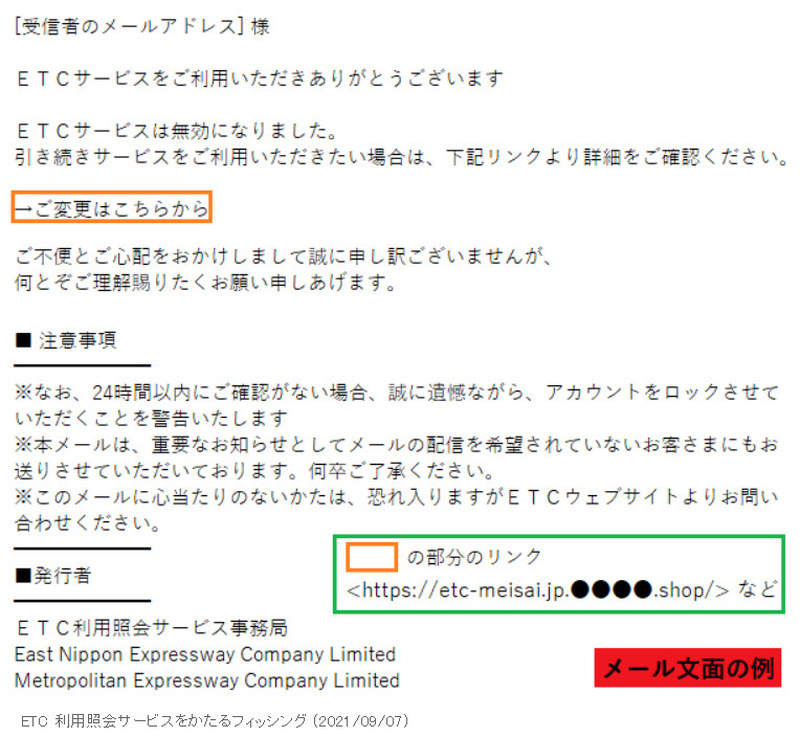
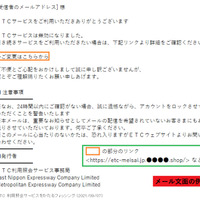
報告のあったメールの件名は次の通り。
【重要】普段と異なる環境からのログインを検知しました(ETC利用照会サービスピューロー)
「ETC 利用照会サービス」アカウントの有効性を検証する必要がある
ETC利用照会サービス
ETCサービスのお知らせ
ETCサービス
ETCシステムア通知
ETC利用照会サービス
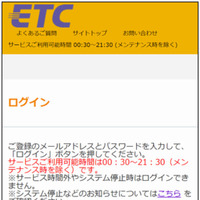
また、確認されたフィッシングサイトのURLは次の通り。
https://info.etc-jp.●●●●.fm/
https://service-etc-jp.●●●●/
https://service-etc-jp.●●●●.am/
https://www.etc-meisai.jp.●●●●.cn/
https://www.etc-meisai.jp.●●●●.shop/
https://etc-meisai.jp.●●●●.shop/
https://etc-meisai.jp.●●●●.top/
なお、上記以外のドメイン、URLが使われている可能性や、URLにパスやパラメータが付いていることもある。
これらのフィッシングサイトは9月7日16時の時点で稼働中であり、JPCERT/CC にサイト閉鎖のための調査を依頼している。同協議会では、類似のフィッシングサイトが公開される可能性があるため、引き続き注意が必要としている。
また、このようなフィッシングサイトにて、メールアドレス(ID)やパスワード、名前、連絡先、クレジットカード情報などを絶対に入力しないよう、注意を呼びかけている。
関連記事

この記事の写真
/