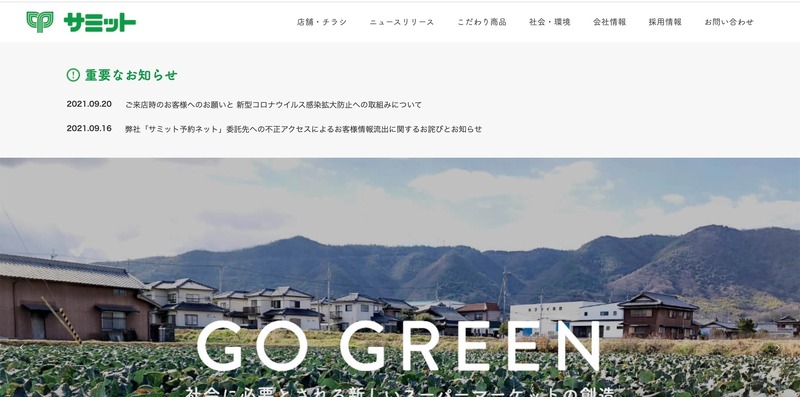
スーパーマーケットを展開するサミット株式会社は9月16日、同社の「サミット予約ネット」Webサイトの運用委託先に第三者から不正アクセスがあり、サミットを含む複数小売事業者の顧客情報が流出した可能性が判明したと発表した。
これは9月4日に、「サミット予約ネット」Webサイトの制作・運用委託先である東芝テック株式会社と株式会社
ジーアールから、当該サイトと同等のサービス「オムニEC」を利用する他の複数小売事業者にて情報流出に伴うクレジットカード不正利用の懸念がある旨の連絡があり、その後の調査で当該サイトではカード情報を除く顧客の一部情報が流出の可能性を確認したというもの。ジーアールの専用サーバにシステム上の脆弱性があり、これを悪用した不正アクセスで悪性プログラムが設置されたことが原因。
流出した可能性があるのは、2017年9月18日から2021年4月6日の期間中に「サミット予約ネット」Webサイトを利用した顧客の氏名、カナ氏名、住所、性別、電話番号、メールアドレス、注文情報を含む個人情報。
サミットでは対象の顧客に、別途個別に連絡を行うとともに、サミットを騙った電話やメール等の勧誘や不審メールに注意するよう呼びかけている。
なお現在、当該サイトは停止しており、外部からのアクセスは全て遮断する対策を実施済み。個人情報保護委員会にも報告を行っている。
ジーアールの「オムニECシステム」一部サーバへの不正アクセスでは、他にも株式会社リウボウストア、株式会社丸久、株式会社マルヨシセンターも被害を公表している。
サミットでは第三者機関の調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止に努めるとのこと。