個人情報保護委員会は1月18日、意見募集手続の結果をWeb上で公表する際に個人情報の漏えいが発生したと発表した。
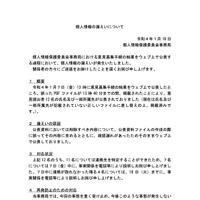
これは1月7日午後1時に、同会事務局にて意見募集手続の結果をWeb上で公表したところ、午後1時40分までの間、誤ったPDFファイルを掲載したことで、意見提出者の個人情報が公表されたというもの。公表資料ファイルの作成時に誤って削除すべき内容を含めた上に、確認漏れがあったことが原因。

個人情報保護委員会は1月18日、意見募集手続の結果をWeb上で公表する際に個人情報の漏えいが発生したと発表した。
個人情報保護委員会は1月18日、意見募集手続の結果をWeb上で公表する際に個人情報の漏えいが発生したと発表した。
これは1月7日午後1時に、同会事務局にて意見募集手続の結果をWeb上で公表したところ、午後1時40分までの間、誤ったPDFファイルを掲載したことで、意見提出者の個人情報が公表されたというもの。公表資料ファイルの作成時に誤って削除すべき内容を含めた上に、確認漏れがあったことが原因。
《ScanNetSecurity》