名古屋大学にブラインドSQLインジェクション、2,000件のメールアドレスが漏えいした可能性 | ScanNetSecurity
2026.09.21(月)

名古屋大学にブラインドSQLインジェクション、2,000件のメールアドレスが漏えいした可能性

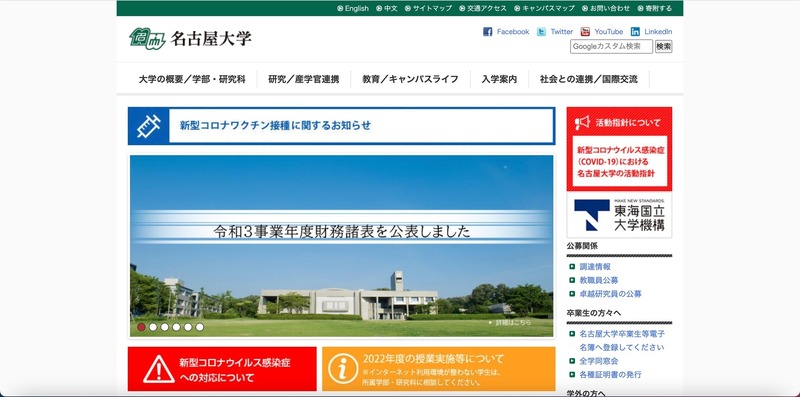
 国立大学法人東海国立大学機構 名古屋大学は6月28日、同学への不正アクセスによる個人情報の流出について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

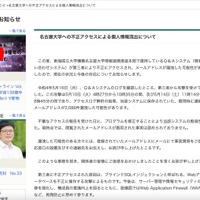
 国立大学法人東海国立大学機構 名古屋大学は6月28日、同学への不正アクセスによる個人情報の流出について発表した。

 これは同学情報連携推進本部で運用するQ&Aシステム(情報システムに関する問い合わせシステム)に第三者からブラインドSQLインジェクションがあり、メールアドレスが漏えいした可能性を確認したというもの。5月16日に、Q&Aシステムのログを確認した際に、第三者からの攻撃が判明した。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. 一太郎の脆弱性へのアップデートを公開、日本を対象とした標的型攻撃は継続して発生(ジャストシステム)

    一太郎の脆弱性へのアップデートを公開、日本を対象とした標的型攻撃は継続して発生(ジャストシステム)

  3. 郵便局員個人のPCがWinnyウイルスに感染、郵便局の顧客リストが流出

    郵便局員個人のPCがWinnyウイルスに感染、郵便局の顧客リストが流出

  4. ツイキャス配信ユーザーの収益が外部から閲覧可能に(モイ)

    ツイキャス配信ユーザーの収益が外部から閲覧可能に(モイ)

  5. Windows PCの「盗聴モード」を検出するフリーソフト(アズビル セキュリティフライデー)

    Windows PCの「盗聴モード」を検出するフリーソフト(アズビル セキュリティフライデー)

ランキングをもっと見る
PageTop