上司のグループウェアへの不正アクセスと監査報告書の偽造で懲戒処分 | ScanNetSecurity
2026.10.02(金)

上司のグループウェアへの不正アクセスと監査報告書の偽造で懲戒処分

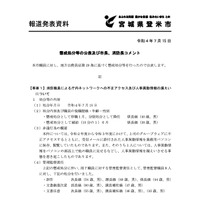
 宮城県登米市は7月15日、同市職員への2件の懲戒処分について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 宮城県登米市は7月15日、同市職員への2件の懲戒処分について発表した。

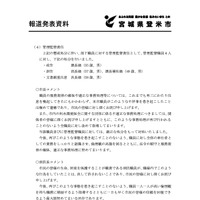
 1件目は、消防職員による庁内ネットワークへの不正アクセスと人事異動情報の漏えいで、消防職員2名が令和2年(2020)度から令和3年(2021)度にかけて、上司のグループウェアに不正アクセスするとともに、受信メールに添付された人事異動情報を業務用パソコンに保存し、閲覧したもので、そのうち1人は人事異動情報をパソコンの画面上で他の職員に見せるなど、人事異動情報を漏えいさせている。

 同市では、消防職員2名に対し、下記の処分を7月15日付で行っている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

ランキングをもっと見る
PageTop