JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に | ScanNetSecurity
2026.10.21(水)

JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に

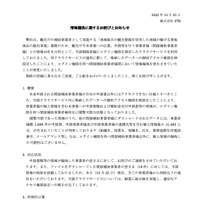
 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

 これは「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務のために、観光庁や同事業への応募、申請等を行う事業者(間接補助事業者)との情報共有を目的に、当該関係者にログイン権限を限定したクラウドサービスを利用していたが、本来は申請を行った間接補助事業者が自社の申請書以外にアクセスできない仕様とすべきところ、当該クラウドサービス内に格納したデータへの個別アクセス権限を誤設定したことで、間接補助事業者で相互に申請書類等が閲覧可能な状態となったというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

    アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

  2. 自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

    自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

  3. 日本経済新聞社への不正アクセス、日経ナショナル ジオグラフィックサービス利用者の情報も漏えいした可能性

    日本経済新聞社への不正アクセス、日経ナショナル ジオグラフィックサービス利用者の情報も漏えいした可能性

  4. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  5. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

ランキングをもっと見る
PageTop