JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に | ScanNetSecurity
2026.11.18(水)

JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に

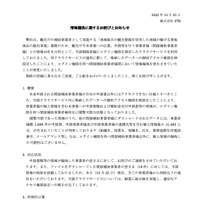
 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

 これは「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務のために、観光庁や同事業への応募、申請等を行う事業者(間接補助事業者)との情報共有を目的に、当該関係者にログイン権限を限定したクラウドサービスを利用していたが、本来は申請を行った間接補助事業者が自社の申請書以外にアクセスできない仕様とすべきところ、当該クラウドサービス内に格納したデータへの個別アクセス権限を誤設定したことで、間接補助事業者で相互に申請書類等が閲覧可能な状態となったというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

ランキングをもっと見る
PageTop