Emotet 再開観測、Excel のニセ指示に変化 | ScanNetSecurity
2026.11.18(水)

Emotet 再開観測、Excel のニセ指示に変化

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、Emotetの感染再拡大への注意喚起を発表した。

脆弱性と脅威 脅威動向
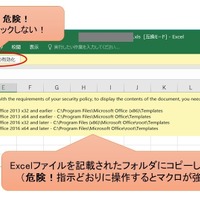
Excelファイル内に書かれている新たな偽の指示
Excelファイル内に書かれている新たな偽の指示 全 1 枚 拡大写真

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、Emotetの感染再拡大への注意喚起を発表した。

 IPAによると、Emotetの攻撃メールは2022年7月13日頃より配信が観測されない状態が続いていたが、2022年11月2日から再開を観測している。

 Emotetの攻撃手口は従来と大きな変化はないが、攻撃メールに添付されたExcelファイル内に書かれている偽の指示が、コンテンツの有効化を促す内容から特定のフォルダにExcelファイルをコピーして開かせるように促す内容に変化している。
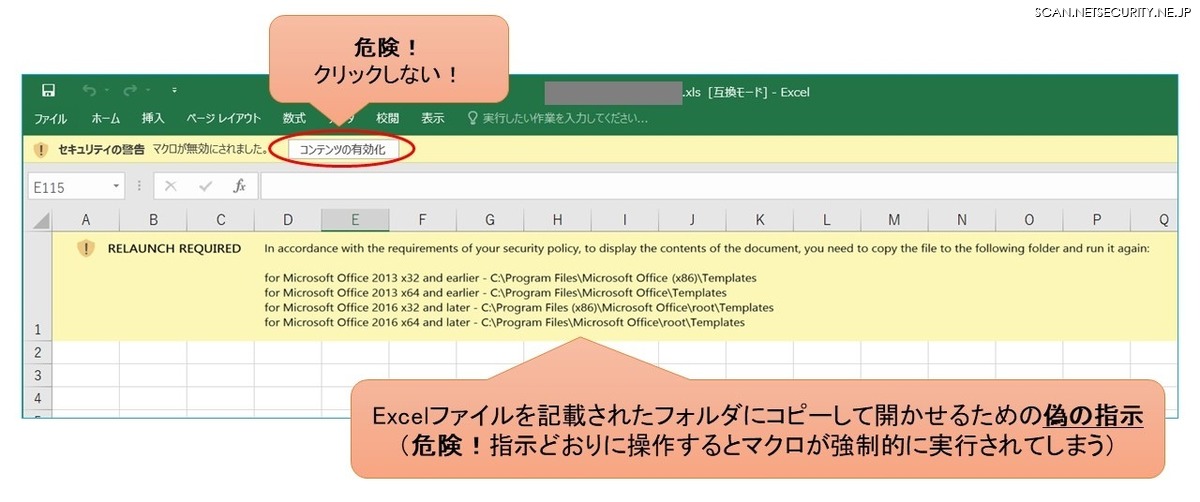
 偽の指示通りにExcelファイルを記載された特定のフォルダにコピーして開くと、マクロを無効化する設定にしていてもコピー先のフォルダが「信頼できる場所」としてデフォルトで設定されているため、ファイルに含まれる悪意のあるマクロが強制的に実行されるとのこと。

 IPAでは偽の指示に従って操作しないよう注意を呼びかけている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. アンケートサイト「Qzoo」にSQLインジェクション攻撃

    アンケートサイト「Qzoo」にSQLインジェクション攻撃

  5. よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

    よーじやの会員情報管理システムに不正アクセス、店舗・オンラインショップ・アプリに登録のあった顧客の個人情報が漏えい

ランキングをもっと見る
PageTop