埼玉大学でドッペルゲンガードメイン「gmai.com」に自動転送、約10ヶ月間続く | ScanNetSecurity
2026.11.18(水)

埼玉大学でドッペルゲンガードメイン「gmai.com」に自動転送、約10ヶ月間続く

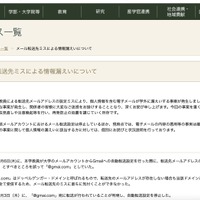
 国立大学法人埼玉大学は11月18日、メール転送先ミスによる情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 国立大学法人埼玉大学は11月18日、メール転送先ミスによる情報漏えいについて発表した。

 これは2021年5月6日に、同学教員が大学のメールアカウントからGmailへの自動転送設定を行った際に、転送先メールアドレスのドメインを「@gmail.com」とすべきところを誤って「l(エル)」が欠落した「@gmai.com」にしたというもの。転送先のメールアドレスが存在しない場合もエラー等を返さずにメールを全て受信するため、メール転送先のミスに気付かず、2022年3月3日になって発覚した。

 「@gmai.com」はドッペルゲンガードメイン(※)とも呼ばれ、2020年に新潟県庁で、2021年には京都市立芸術大学や、東京都の公益財団法人、新潟県庁(2020年とは別の部署)などで誤送信が確認されていたほか、2022年に入ってからは福岡県庁での誤送信も報告されていた。(編集部註:「ドッペルゲンガー:自分あるいは誰かと分身のように似た人物を目撃する幻覚症状」)

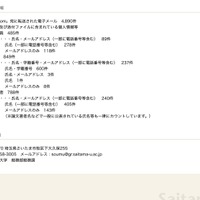
 「@gmai.com」宛に転送されたメールは4,890件で、メール及び添付ファイルに含まれる個人情報の内訳は下記の通り。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

    オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

ランキングをもっと見る
PageTop