◆概要
2022 年 5 月に、Firefox をはじめとする Mozilla Foundation の複数のソフトウェアに影響がある、遠隔からの任意のコード実行につながる複数の脆弱性が報告されています。攻撃者が作成した Web コンテンツなどに脆弱なソフトウェアでアクセスしてしまった場合は、攻撃者に侵入されてしまいます。ソフトウェアのアップデートにより対策してください。
◆分析者コメント
脆弱性の影響を受けるソフトウェアの多くは、自動でソフトウェアアップデートが実行されるため、特別な設定をしていなければ脆弱性の影響を受ける可能性は低いですが、組織で用いている端末では業務利用システムの関係で、自動アップデートが無効化されている場合があると考えられます。念のためにソフトウェアのバージョンを確認して、脆弱性の影響を受けるかを調査し、脆弱性に対策することを推奨します。
◆深刻度(CVSS)
[CVSS v3.1]
+ CVE-2022-1802 : 8.8
https://access.redhat.com/security/cve/cve-2022-1802#cve-cvss-v3
+ CVE-2022-1529 : 8.8
https://access.redhat.com/security/cve/cve-2022-1529#cve-cvss-v3
◆影響を受けるソフトウェア
以下のバージョンのソフトウェアが当該脆弱性の影響を受けると報告されています。
+ Firefox : バージョン 100.0.2 未満
+ Firefox for Android : バージョン 100.3.0 未満
+ Firefox ESR : バージョン 91.9.1 未満
+ Thunderbird : バージョン 91.9.1 未満
◆解説
Mozilla Foundation の複数のソフトウェアで使用されている JavaScript エンジンに、組み合わせにより遠隔からの任意のコード実行につながる複数の脆弱性が報告されています。
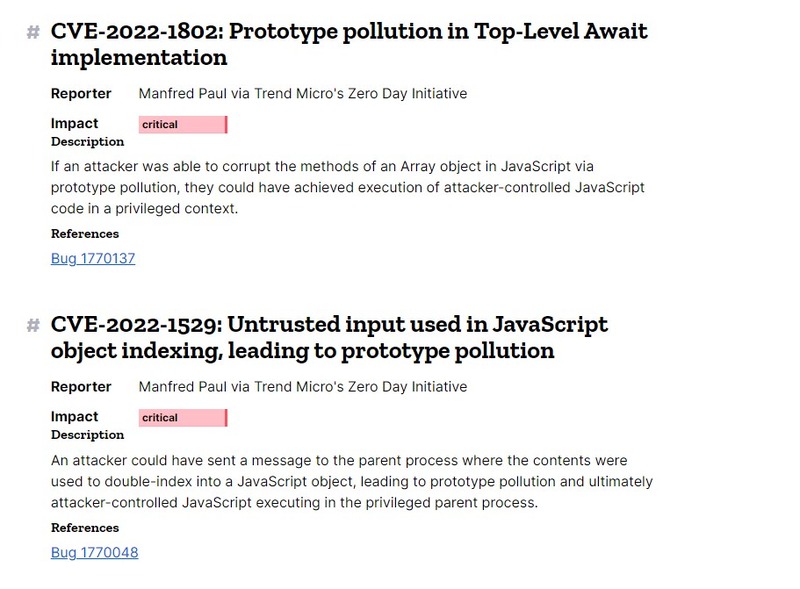
公開されているエクスプロイトコードは、CVE-2022-1802 と CVE-2022-1529 を悪用するものです。CVE-2022-1802 は JavaScript オブジェクトの Type Confusion を引き起こすものであり、ソフトウェアのプロセス空間の任意のメモリ情報を読み書きするためのオブジェクトを作成するための情報が漏えいするものです。攻撃者は、CVE-2022-1802 を悪用して、ソフトウェアの制限を回避するための情報の取得や、重要な情報の上書きが可能となります。もう一方の CVE-2022-1529 は Prototype Pollution の脆弱性であり、JavaScript オブジェクトの Prototype を、悪意のあるものに上書きするために悪用されます。攻撃者はこれらの脆弱性を悪用する Web コンテンツを作成して、脆弱性の影響を受けるソフトウェアの利用者にコンテンツを閲覧させることで、閲覧者の端末への侵入が可能となります。
◆対策
ソフトウェアを以下のバージョンにアップデートしてください。
+ Firefox : バージョン 100.0.2 およびそれよりも新しいバージョン
+ Firefox for Android : バージョン 100.3.0 およびそれよりも新しいバージョン
+ Firefox ESR : バージョン 91.9.1 およびそれよりも新しいバージョン
+ Thunderbird : バージョン 91.9.1 およびそれよりも新しいバージョン
◆関連情報
[1] Firefox 公式
https://www.mozilla.org/en-US/security/advisories/mfsa2022-19/#CVE-2022-1802
[2] Firefox 公式
https://www.mozilla.org/en-US/security/advisories/mfsa2022-19/#CVE-2022-1529
[3] Zero Day Initiative
https://www.zerodayinitiative.com/blog/2022/8/23/but-you-told-me-you-were-safe-attacking-the-mozilla-firefox-renderer-part-2
[4] Red Hat 公式
https://access.redhat.com/security/cve/cve-2022-1802
[5] Red Hat 公式
https://access.redhat.com/security/cve/cve-2022-1529
◆エクスプロイト
以下の Web サイトにて、当該脆弱性の悪用により Firefox の 100.0.1 に対して calc.exe の実行を試行する HTML と JavaScript のコードが公開されています。
GitHub - mistymntncop/CVE-2022-1802
https://github.com/mistymntncop/CVE-2022-1802
#--- ではじまる行は執筆者コメントです。